Networkçüye AI Agent vermişler… Oda Almış Neler Yapmış
Kurumsal ağlarda trafiğin akışı, güvenlik kuralları, bant genişliği kullanımı veya sunucu konumları gibi günlük soruları yanıtlamak ciddi bir zaman kaybıdır. Bu bilgiler firewall, router, SD-WAN, yük dengeleyici ve NetFlow gibi farklı üreticilere ait ayrı konsollarda yer aldığı için, en basit kontrol bile ekiplerin birden fazla ekranda yürüttüğü “dedektiflik” sürecine dönüşür.
Tasarladığım platform, kurumsal ağdaki tüm dağınık veriyi tek bir merkezde toplar. Firewall, router, switch, Cisco ACI, yük dengeleyici, WAF ve IPS cihazlarını düzenli olarak senkronize ederek kural, obje, rota, ARP/MAC ve komşuluk bilgilerini kendi veritabanına işler. Tüm ekranlar bu birleşik veri mimarisi üzerinden çalıştığı için canlı cihazlara yük bindirmeden, aradığınız yanıtları sunar.
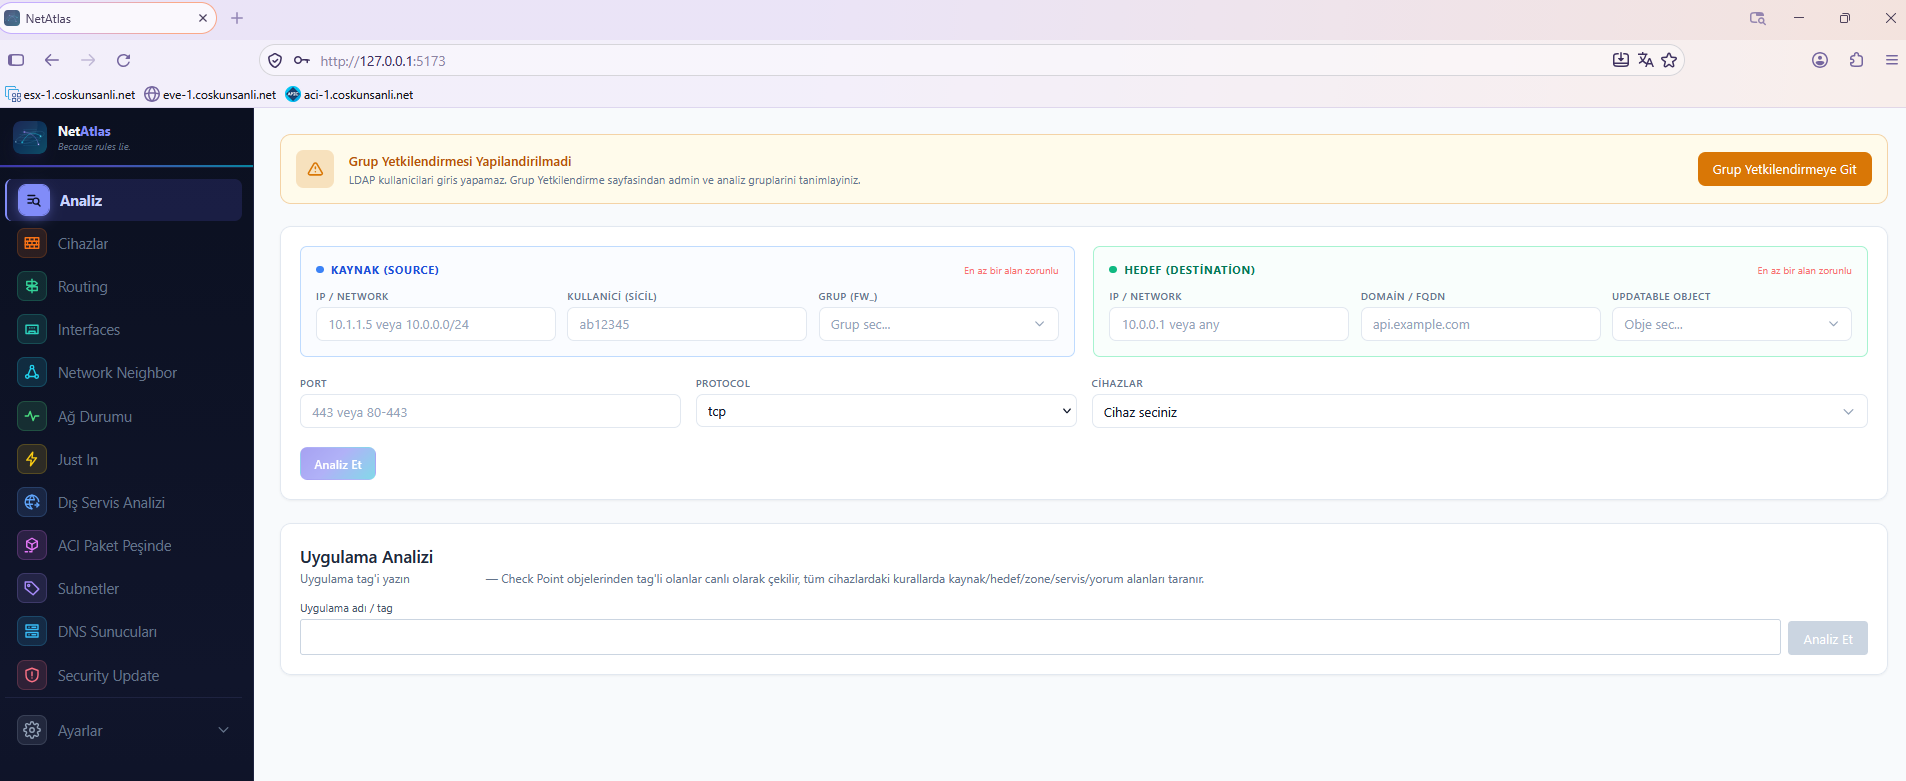
1. Uygulama Analizi
Sunucu taşımaları, IP değişiklikleri, uygulama sunucularının devreden çıkarılması yada denetim öncesi erişimlerin gözden geçirmeleri. Tüm bu süreçler tek bir kritik soruyla başlar: “Bu uygulamaya dokunan firewall kuralları hangileri?”
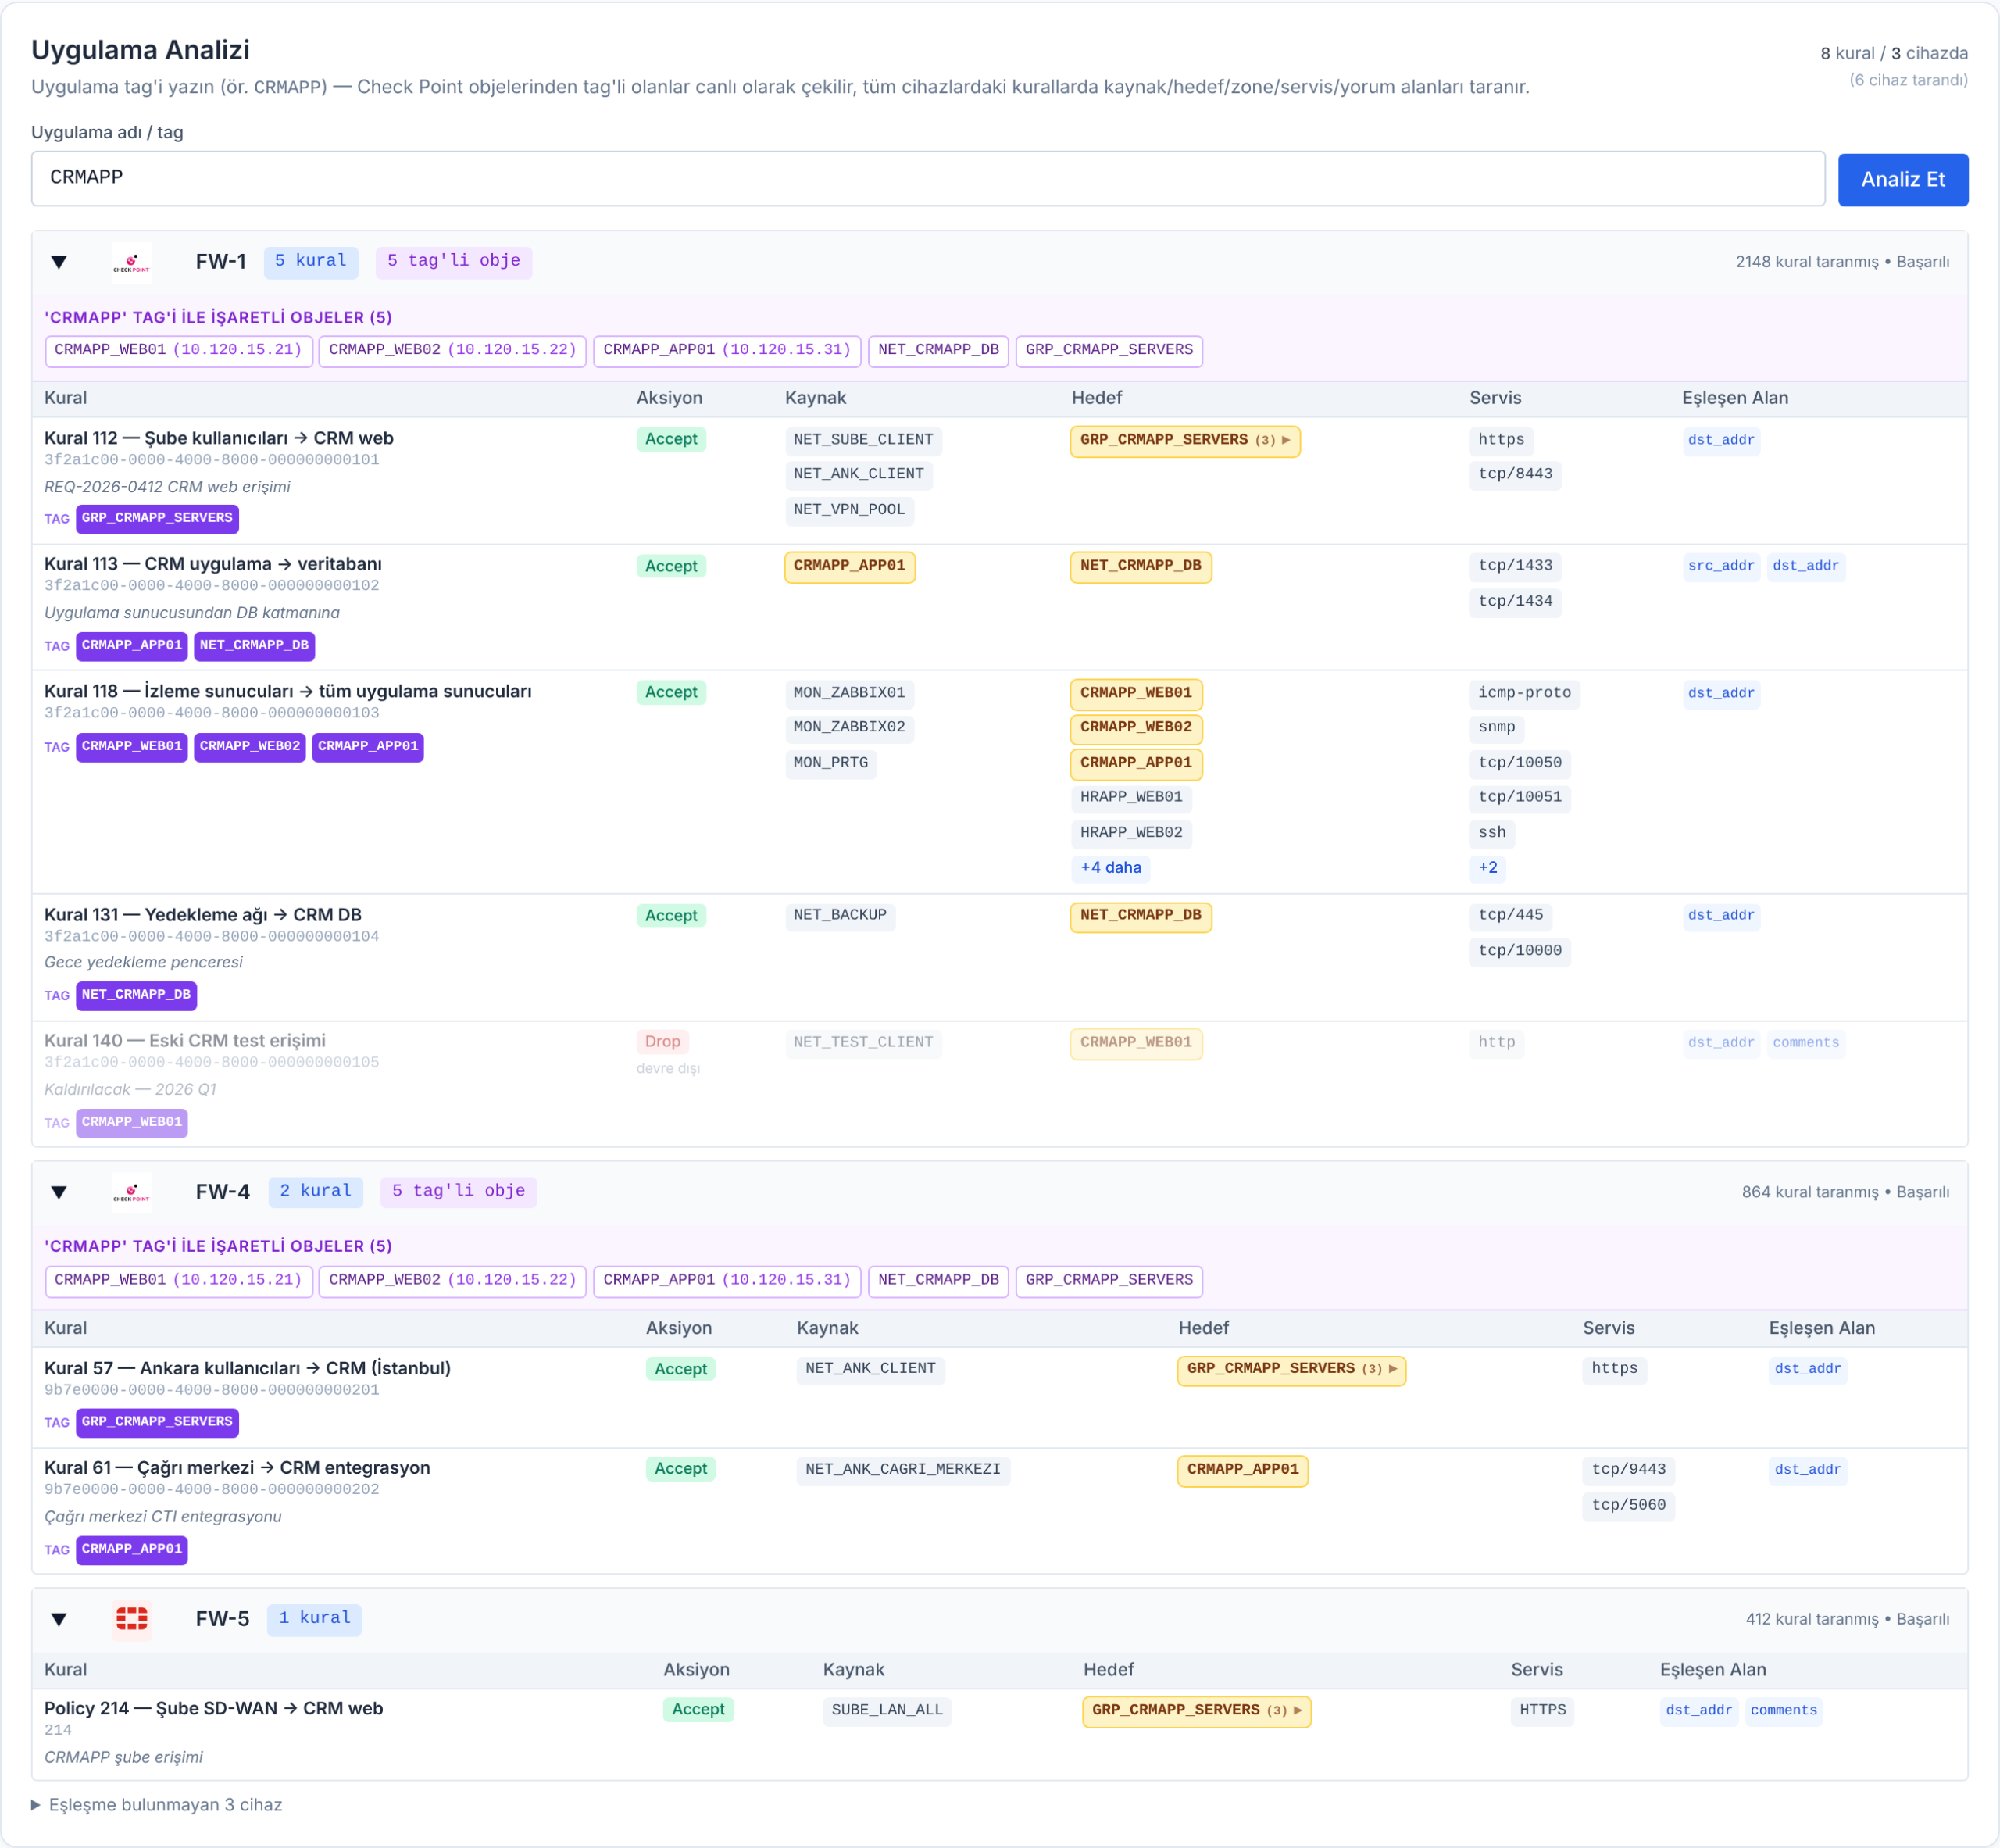
Uygulama Analizi, bu karmaşık süreci tek bir aramaya indirir. Seçilen bir uygulama/ip etiketini taşıyan tüm objeleri otomatik olarak tespit eder; bu objelere referans veren firewall kurallarını cihaz bazında listeler.
2. Trafik / Path Analizi
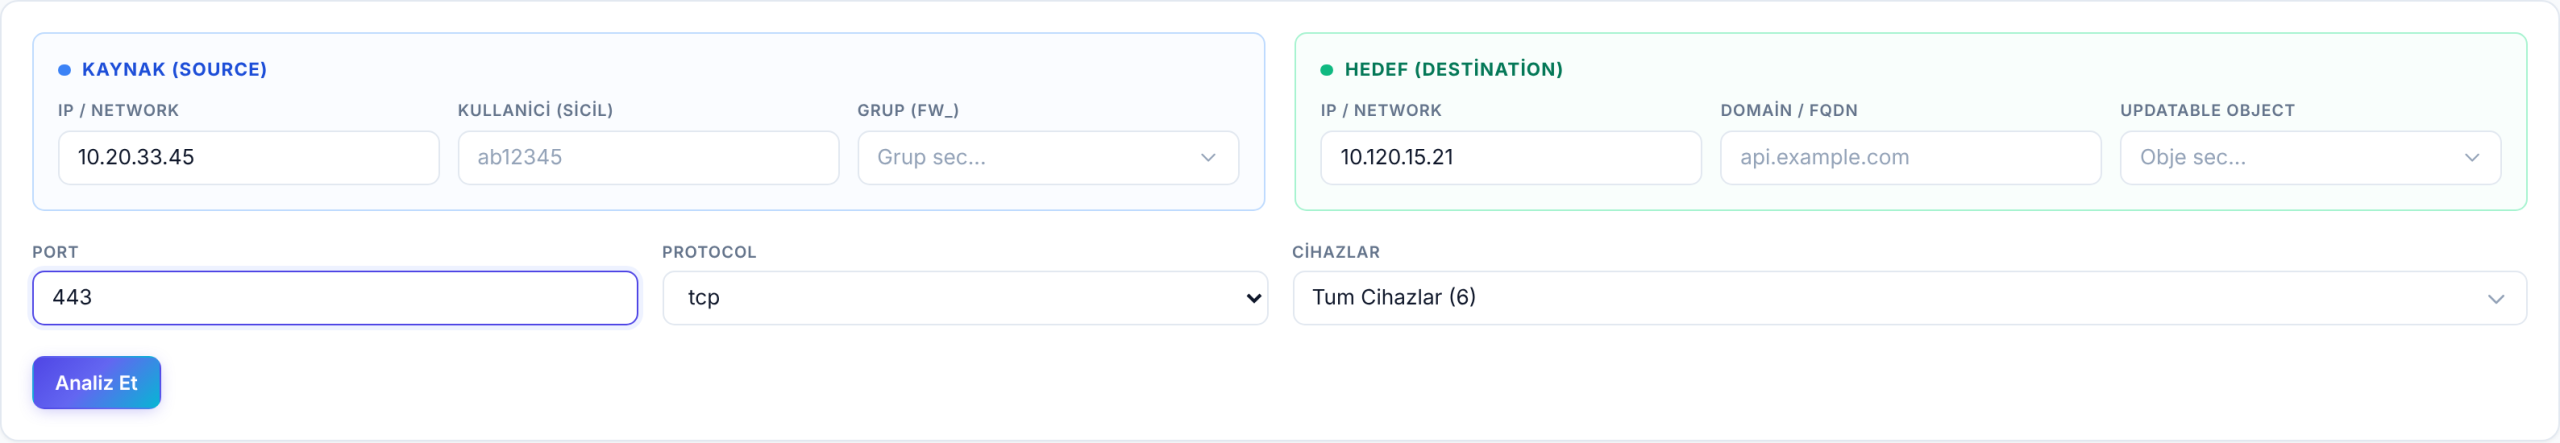
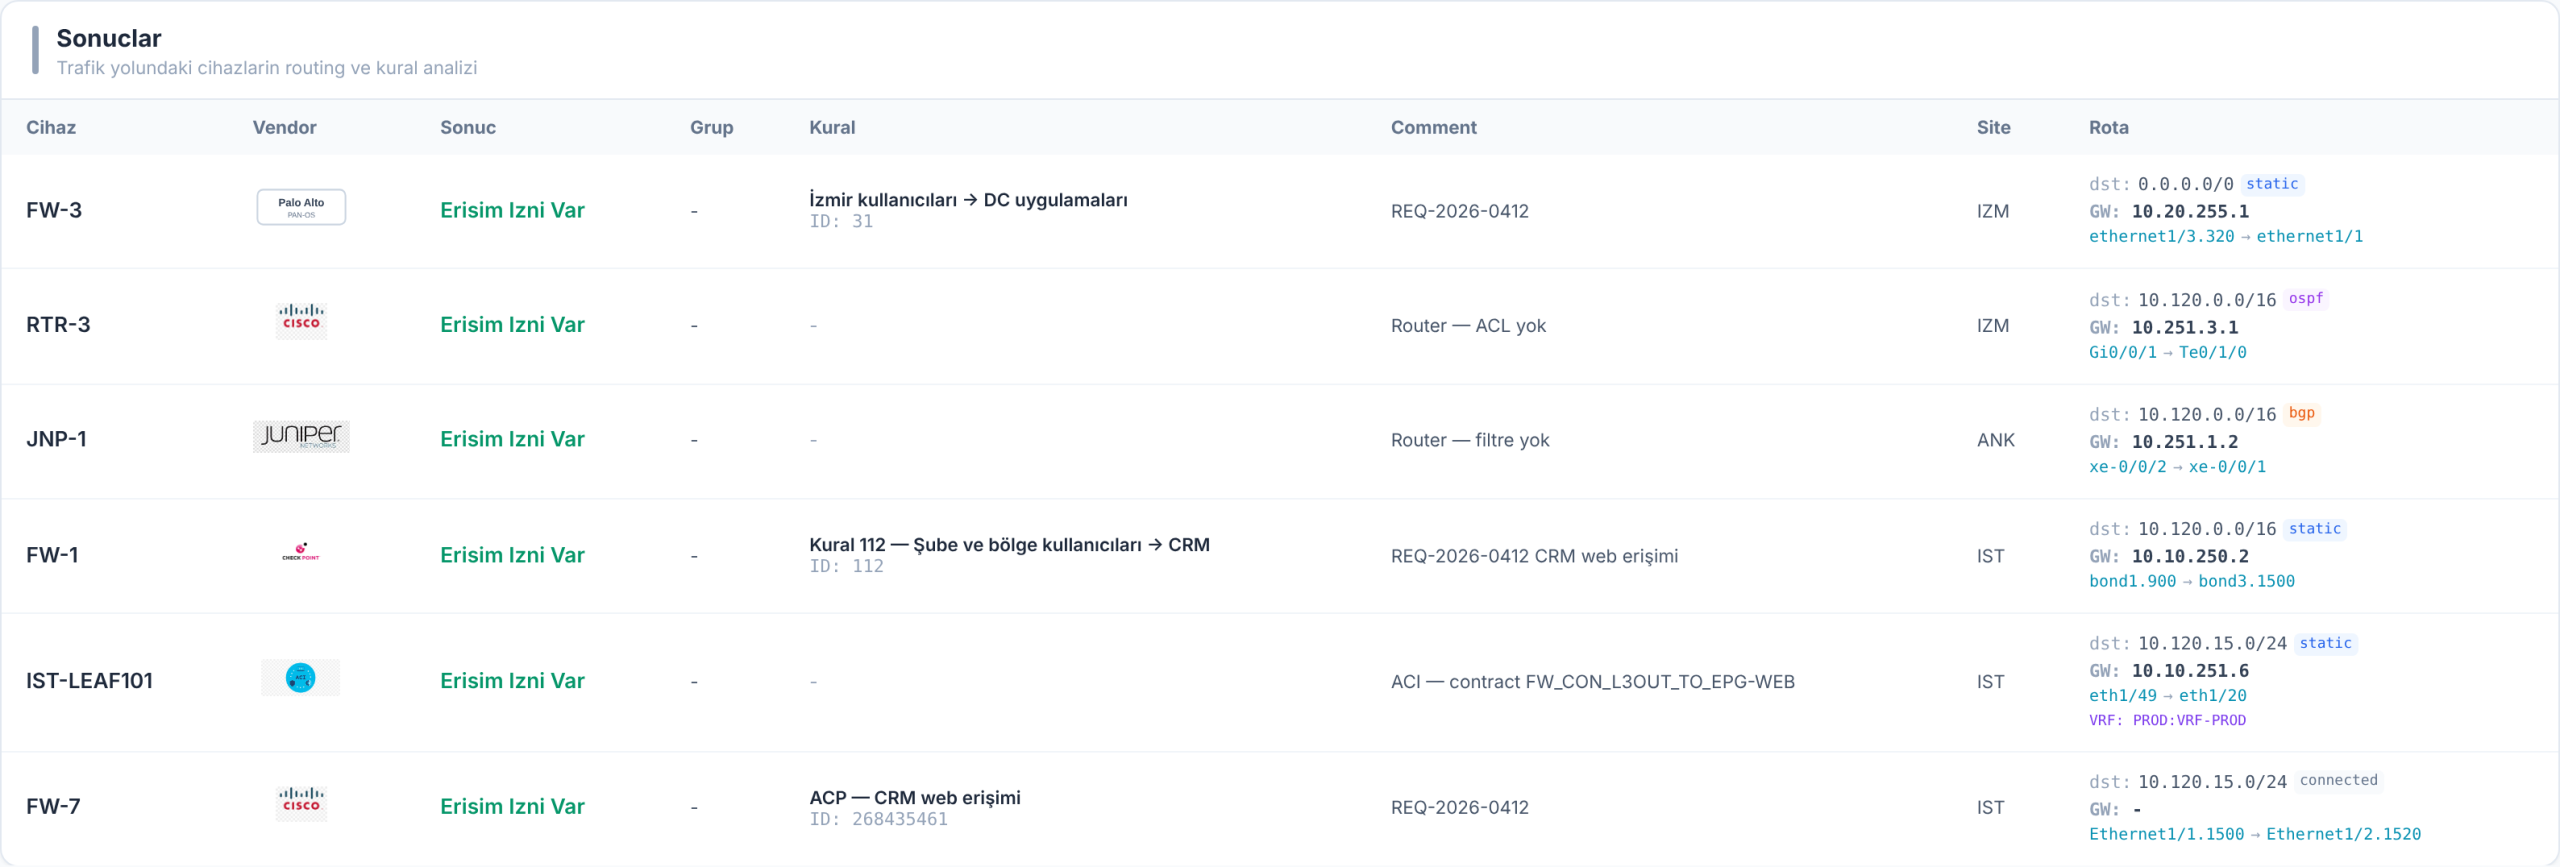
Çok siteli ve çok üreticili karmaşık ağlarda “Bu trafik hedefe ulaşır mı?” sorusunu yanıtlamak, yoldaki her cihazın tek tek incelenmesini gerektirir. Sistem, kaynak ve hedef bilgisi girildiğinde tüm trafik yolunu routing tablolarından otomatik olarak hesaplar; yoldaki her router, firewall ve fabric üzerindeki kural kararlarını çıkararak bir sonuç verir.
Sıfır CLI Bağımlılığı: Ağ yöneticilerinin cihazlara tek tek bağlanmasına, üreticiye özel komut setlerini bilmesine veya karmaşık BGP/OSPF durumlarını yorumlamasına gerek kalmaz.
Detaylı Rota: Uygulamanın hangi protokolden hangi rotayı öğrendiğini ve trafiği “best path” üzerinden hangi gateway’e aktardığını doğrudan gösterir.
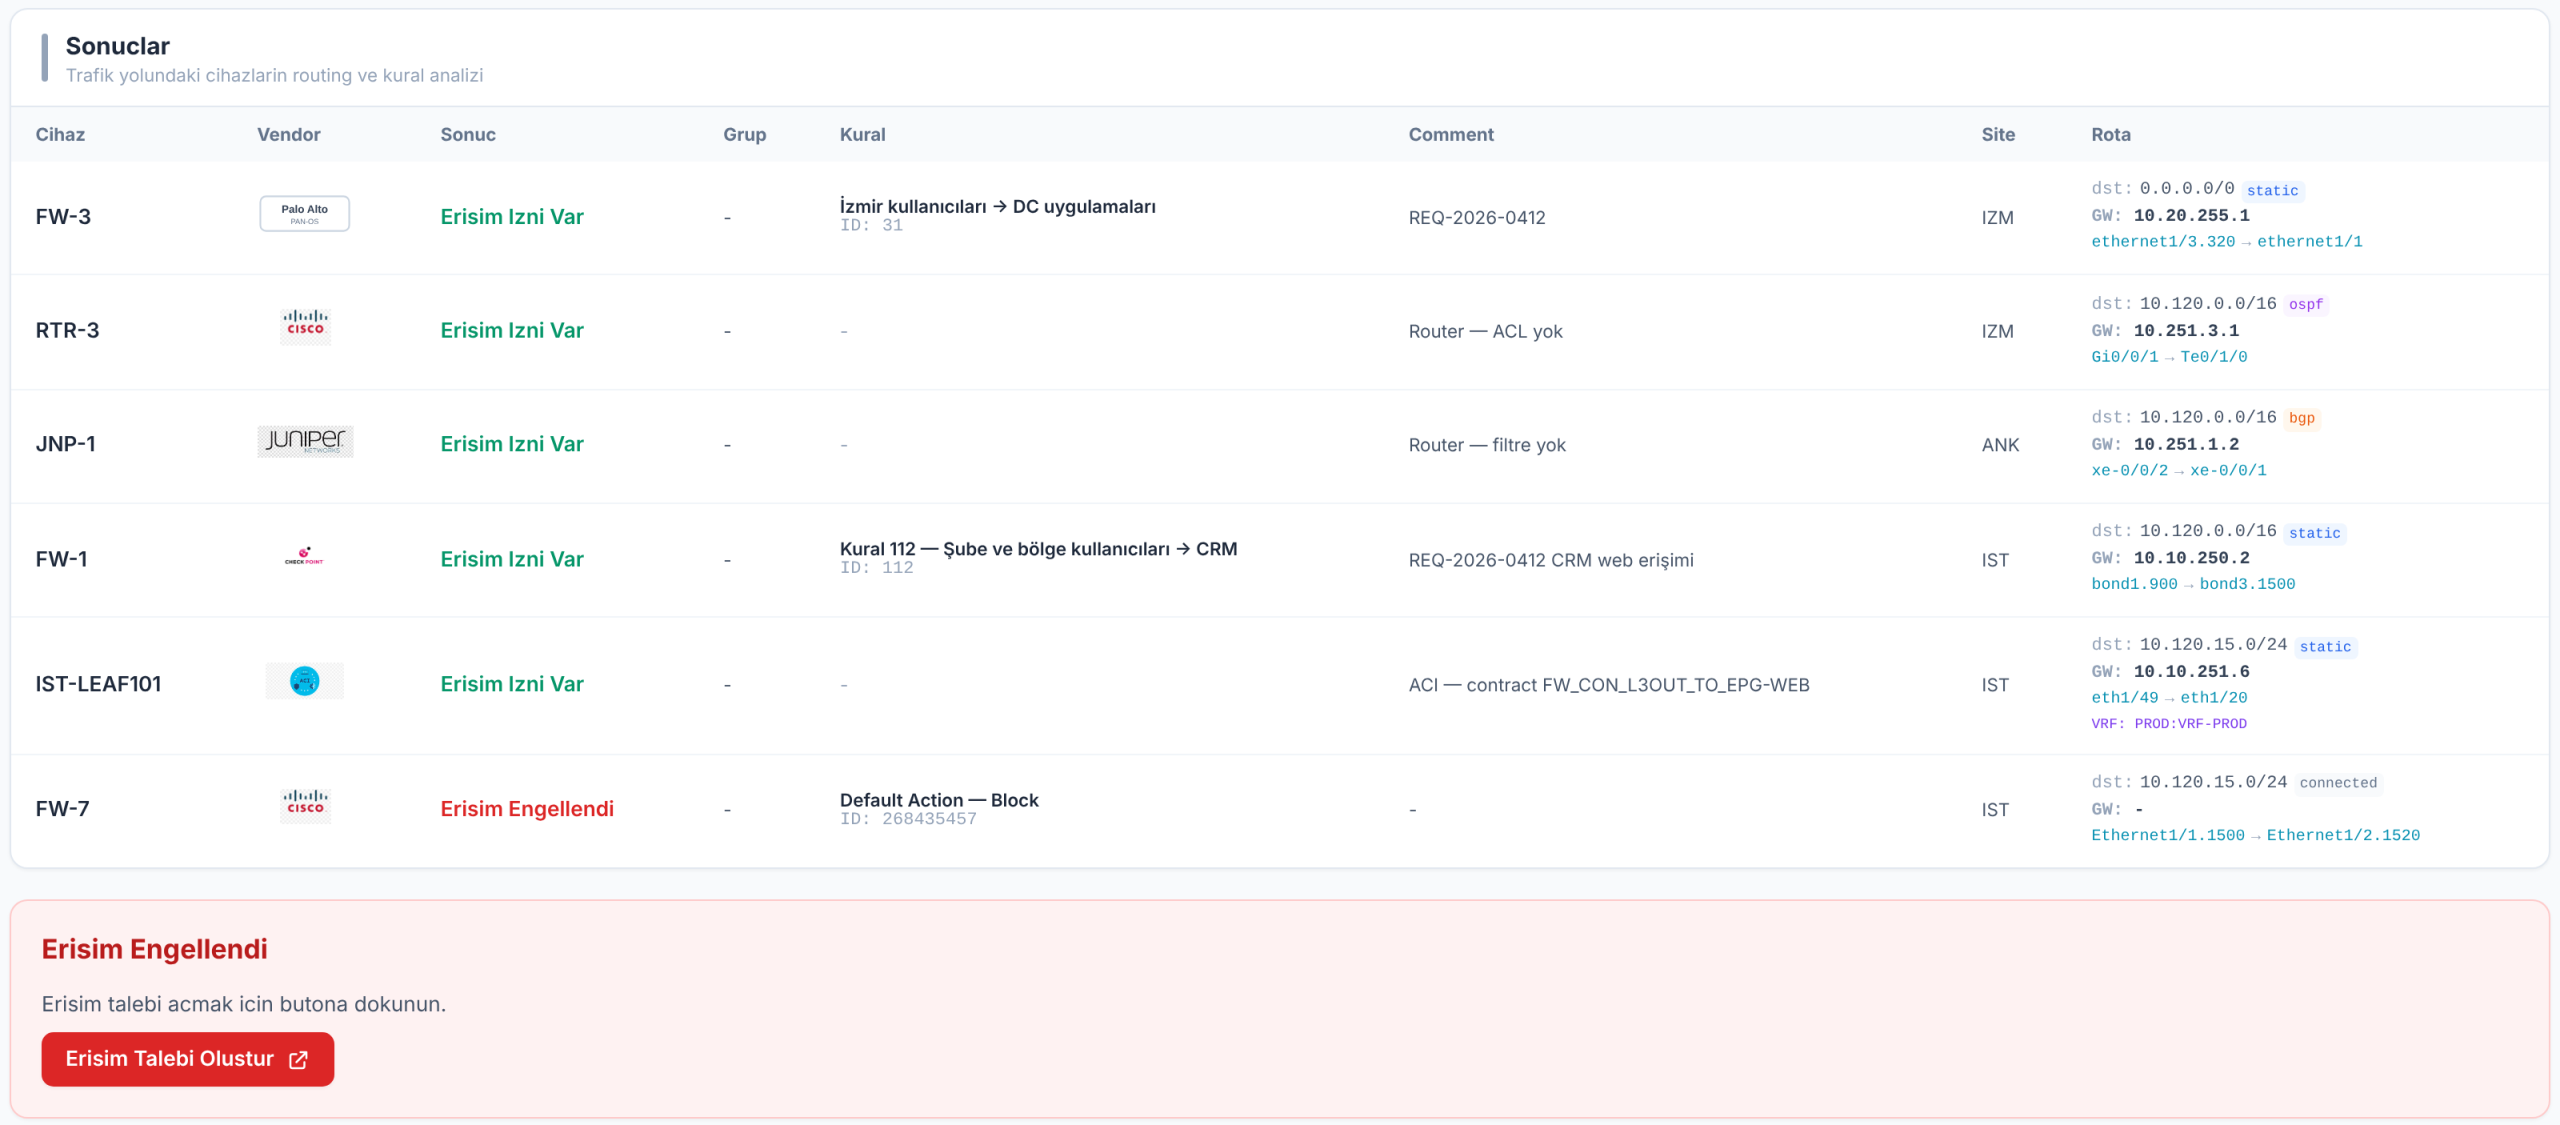
Görsel Arıza Tespiti: Trafik bir noktada takıldığında veya engellendiğinde, grafik arayüz üzerinden eksik tanımın veya engelleyen kuralın tam olarak hangi cihazda yer aldığını anında görüntülersiniz.
Sistem, Palo Alto zone’larından Cisco ACI VRF/L3Out yapılarına, Check Point kurallarından Juniper BGP tablolarına kadar her üreticinin kendine has terimlerini ve kararlarını tek bir anlaşılır sonuç tablosunda birleştirir. Böylece 6 farklı cihazda manuel yapılabilen analiz, saniyeler içinde tamamlanır.
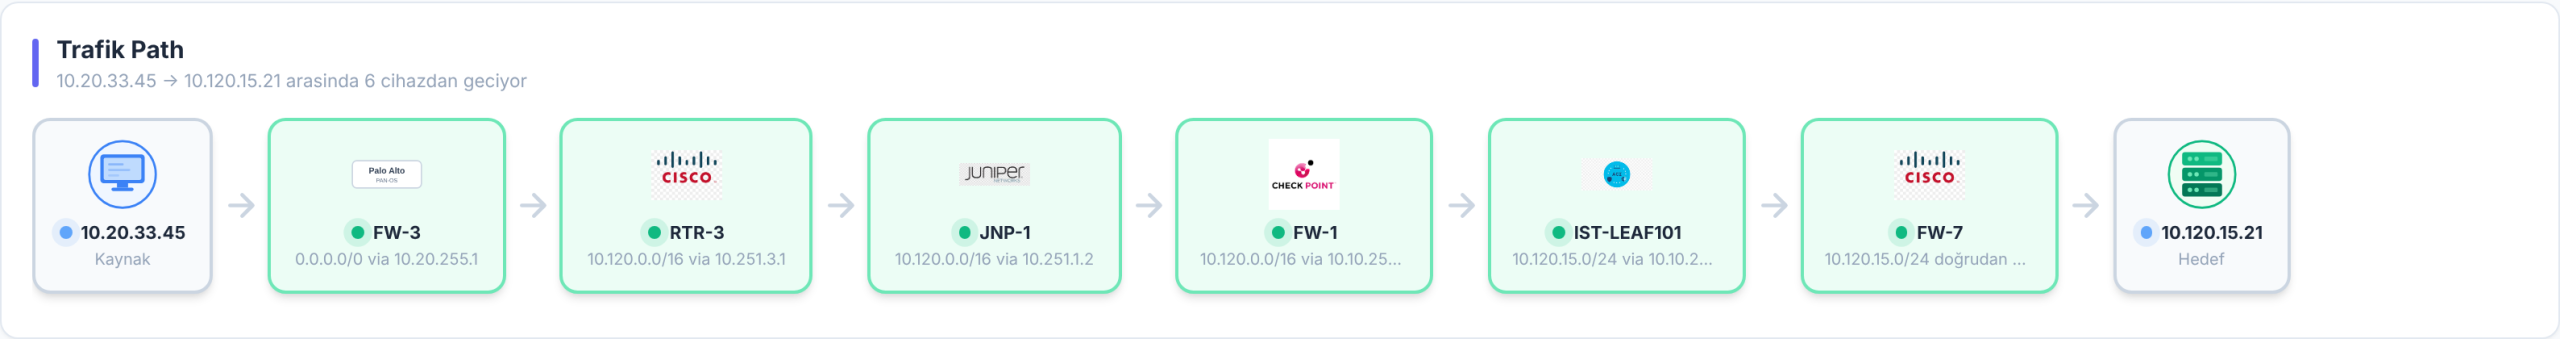
Yoldaki herhangi bir cihaz trafiği reddederse, “Erişim Engellendi” cevabını döner. Trafik izni olmayan cihazın kartı kırmızıya döner. Aşağıdaki örnekte trafik ilk beş cihazdan geçiyor, ancak FTD’nin (FW-7) varsayılan aksiyonuna takılıyor. Yani eksik olan tek şey FTD’deki kural.
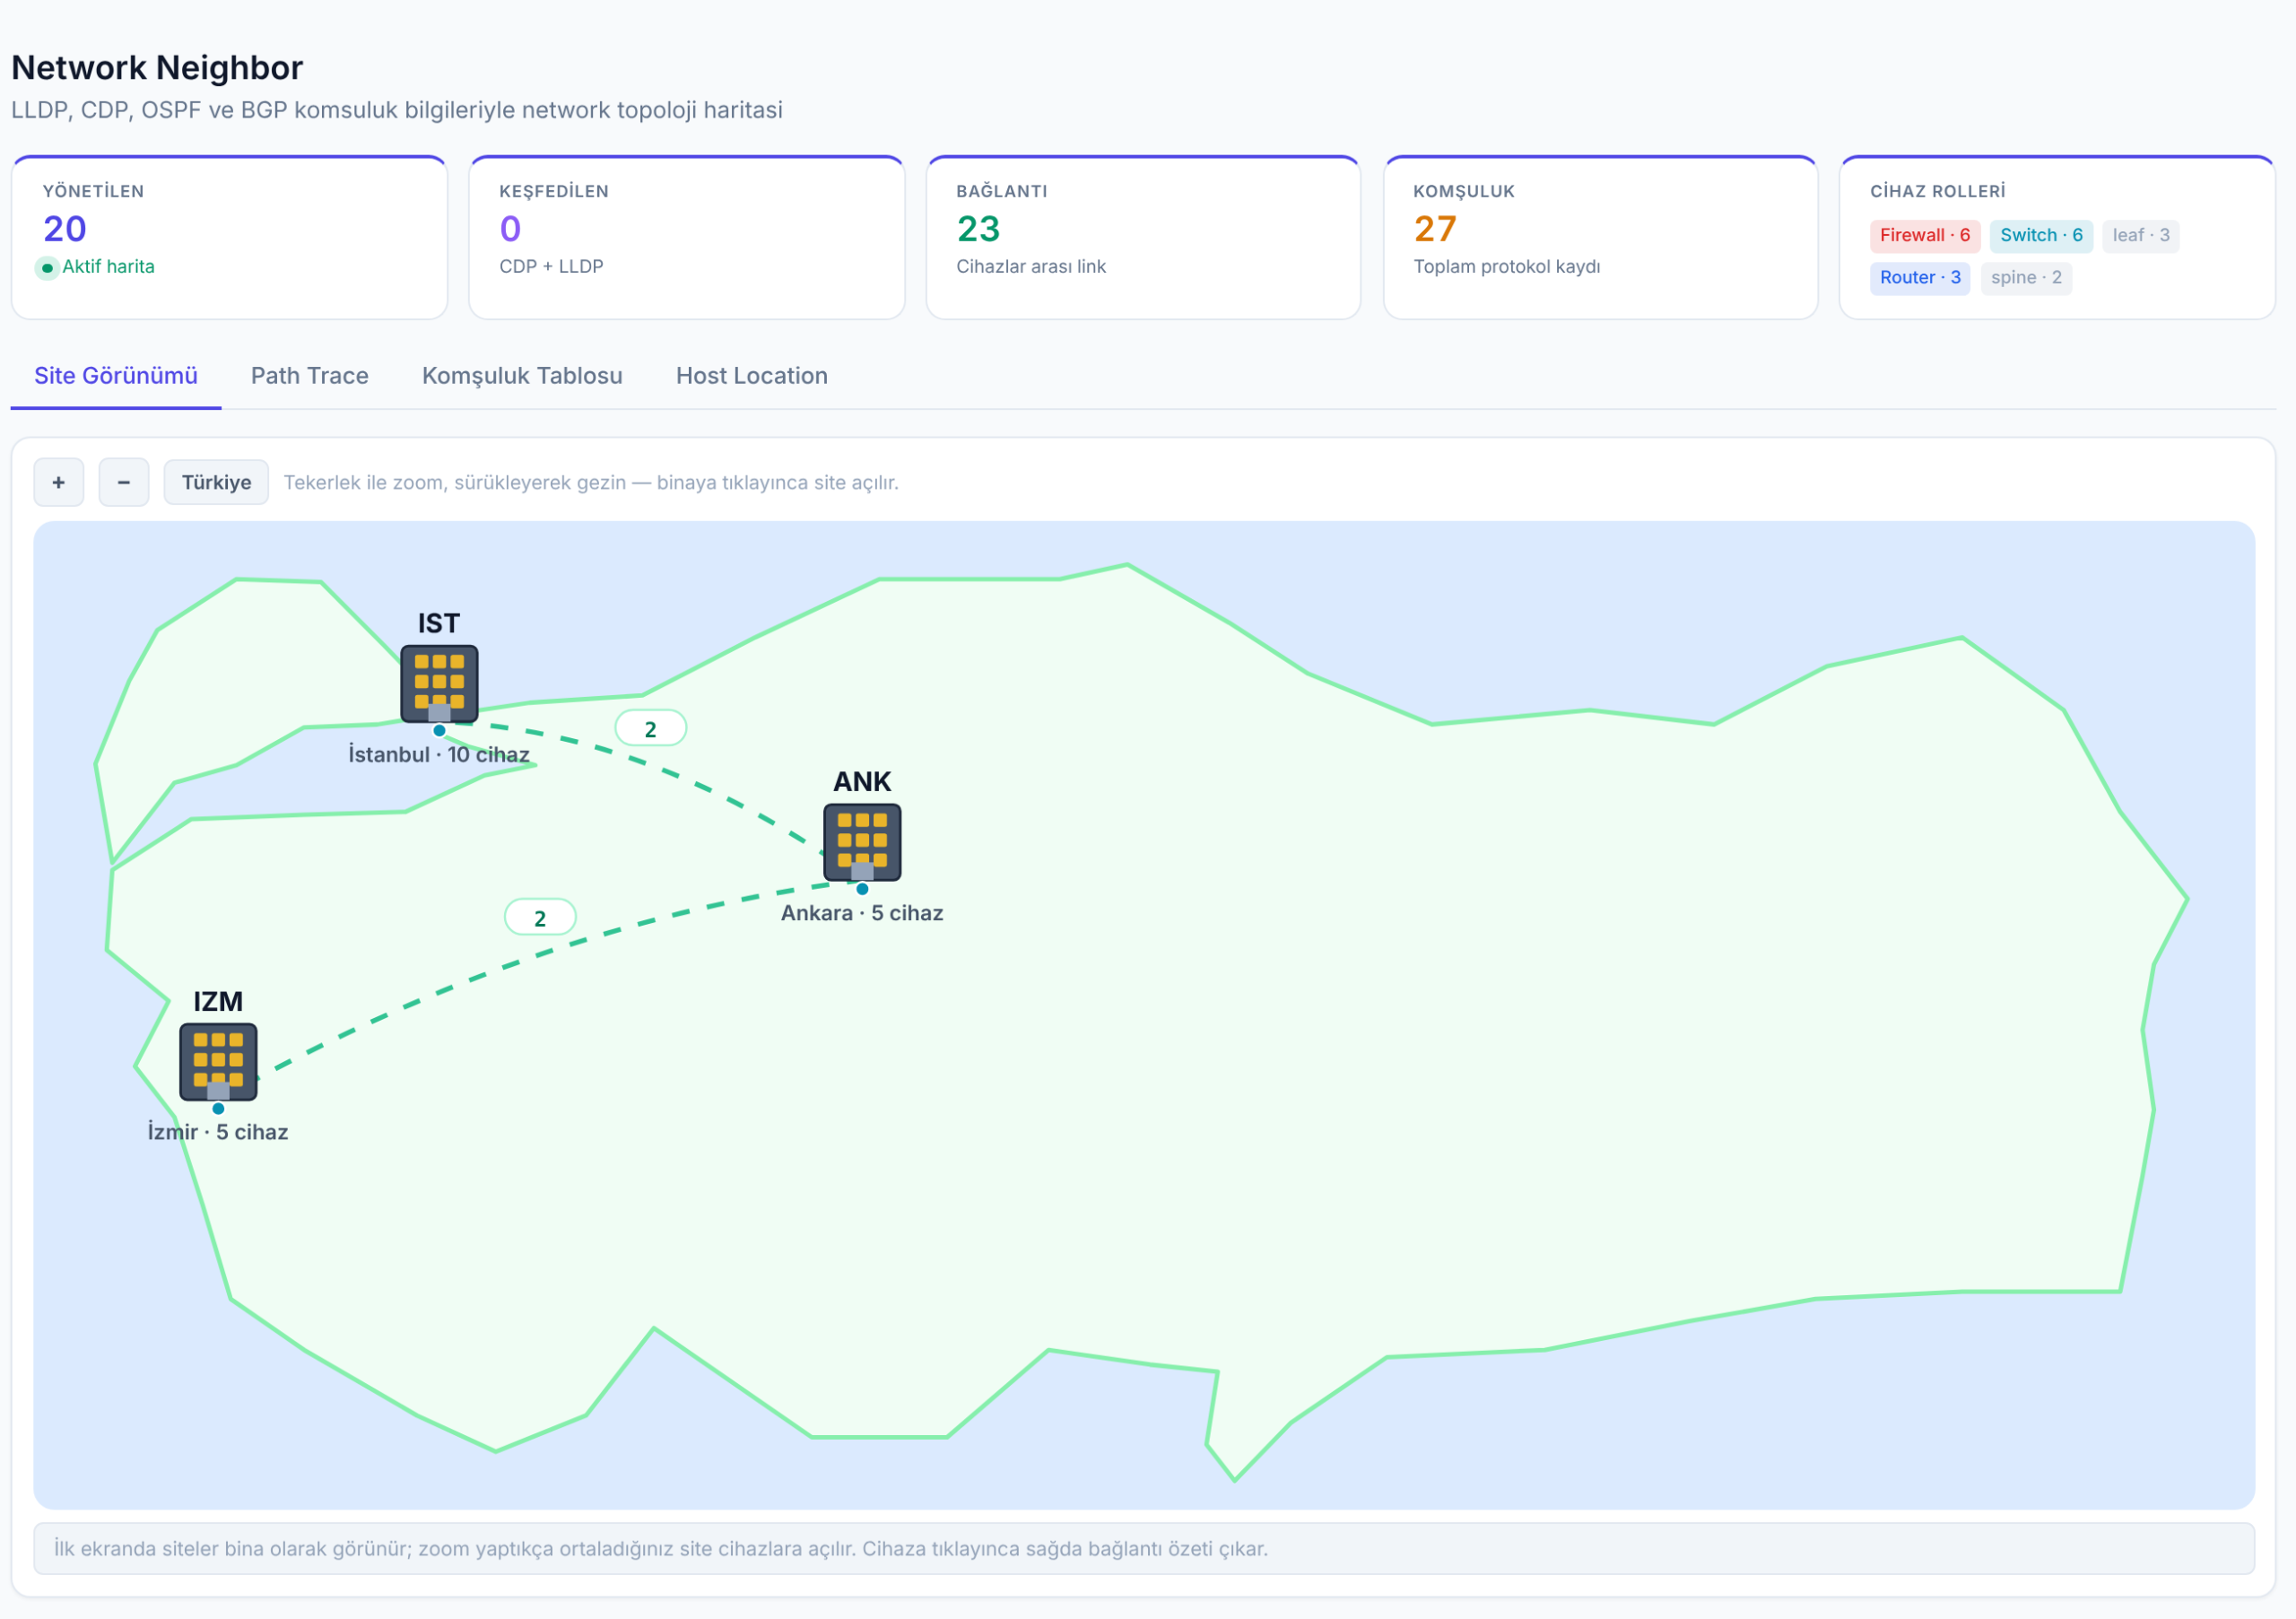
3. Network Neighbor: Topoloji, Path Trace ve Host Location
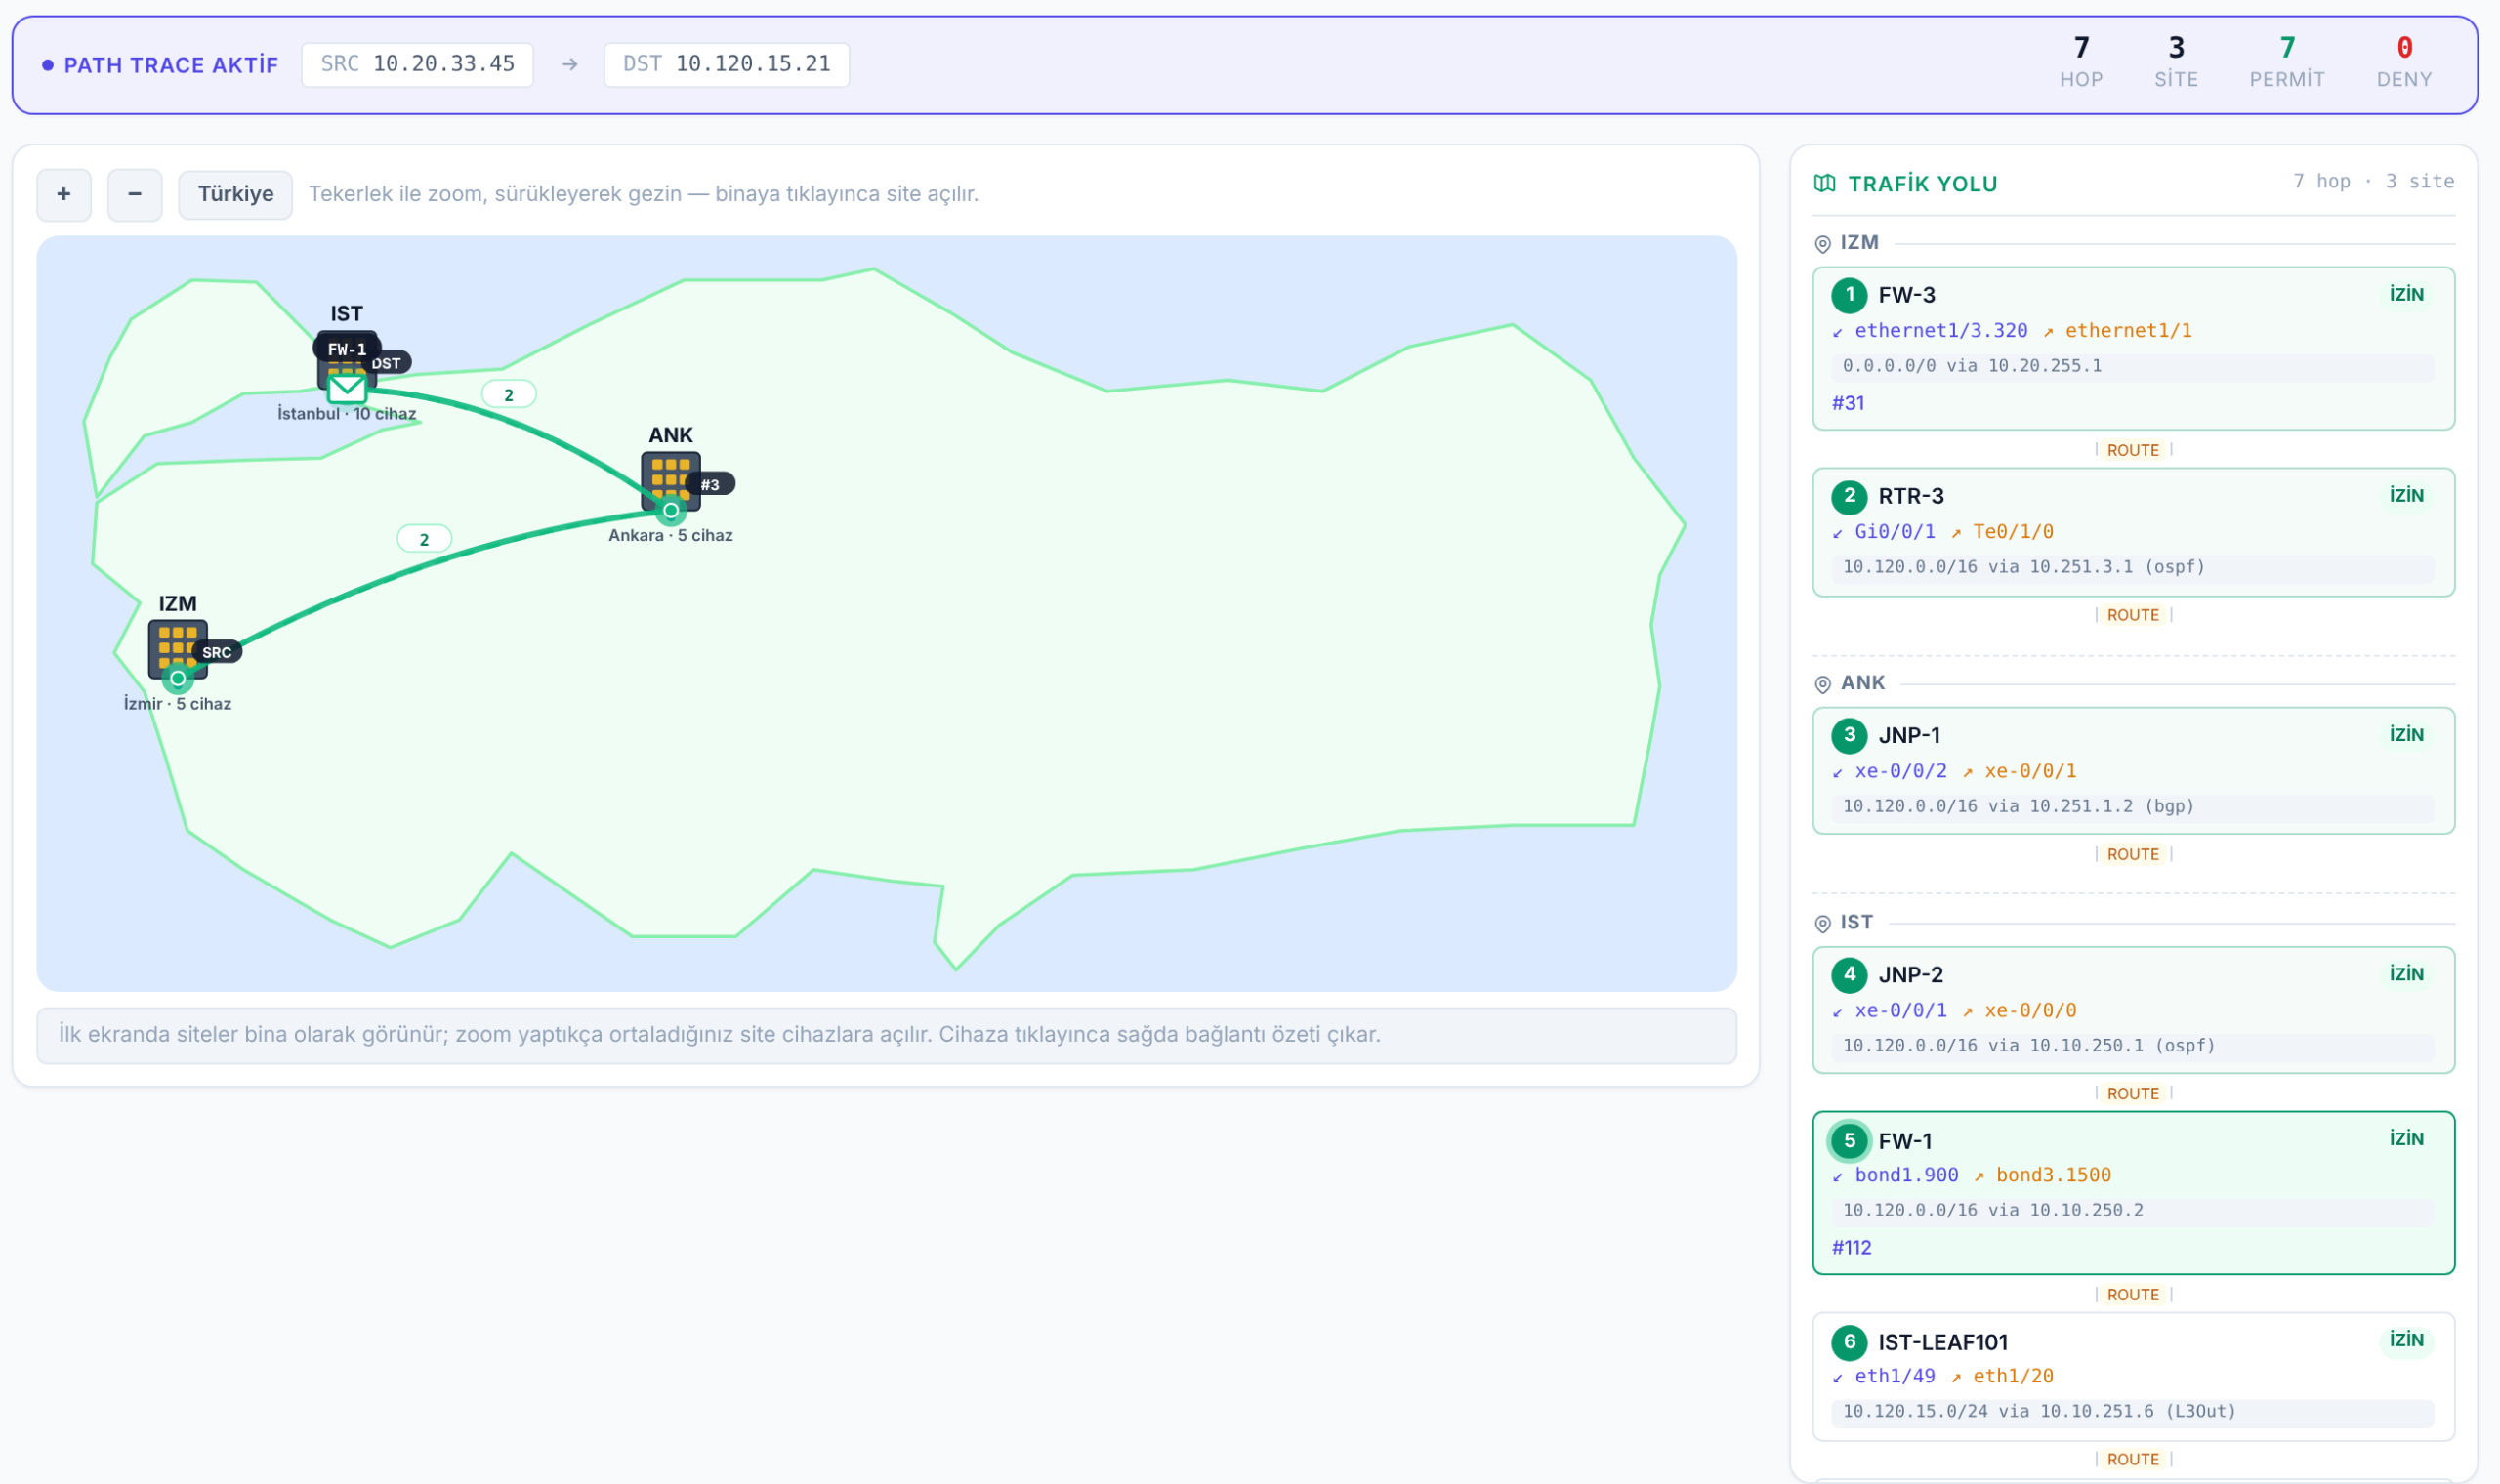
LLDP, CDP, OSPF ve BGP komşuluk verilerini otomatik olarak işleyerek ağ topolojisini gerçek zamanlı bir Türkiye haritası üzerinde görselleştirir. Trafik akış yollarını harita üzerinde canlı animasyonlarla gösterir ve herhangi bir uç noktanın fiziksel konumunu nokta atışı tespit eder.
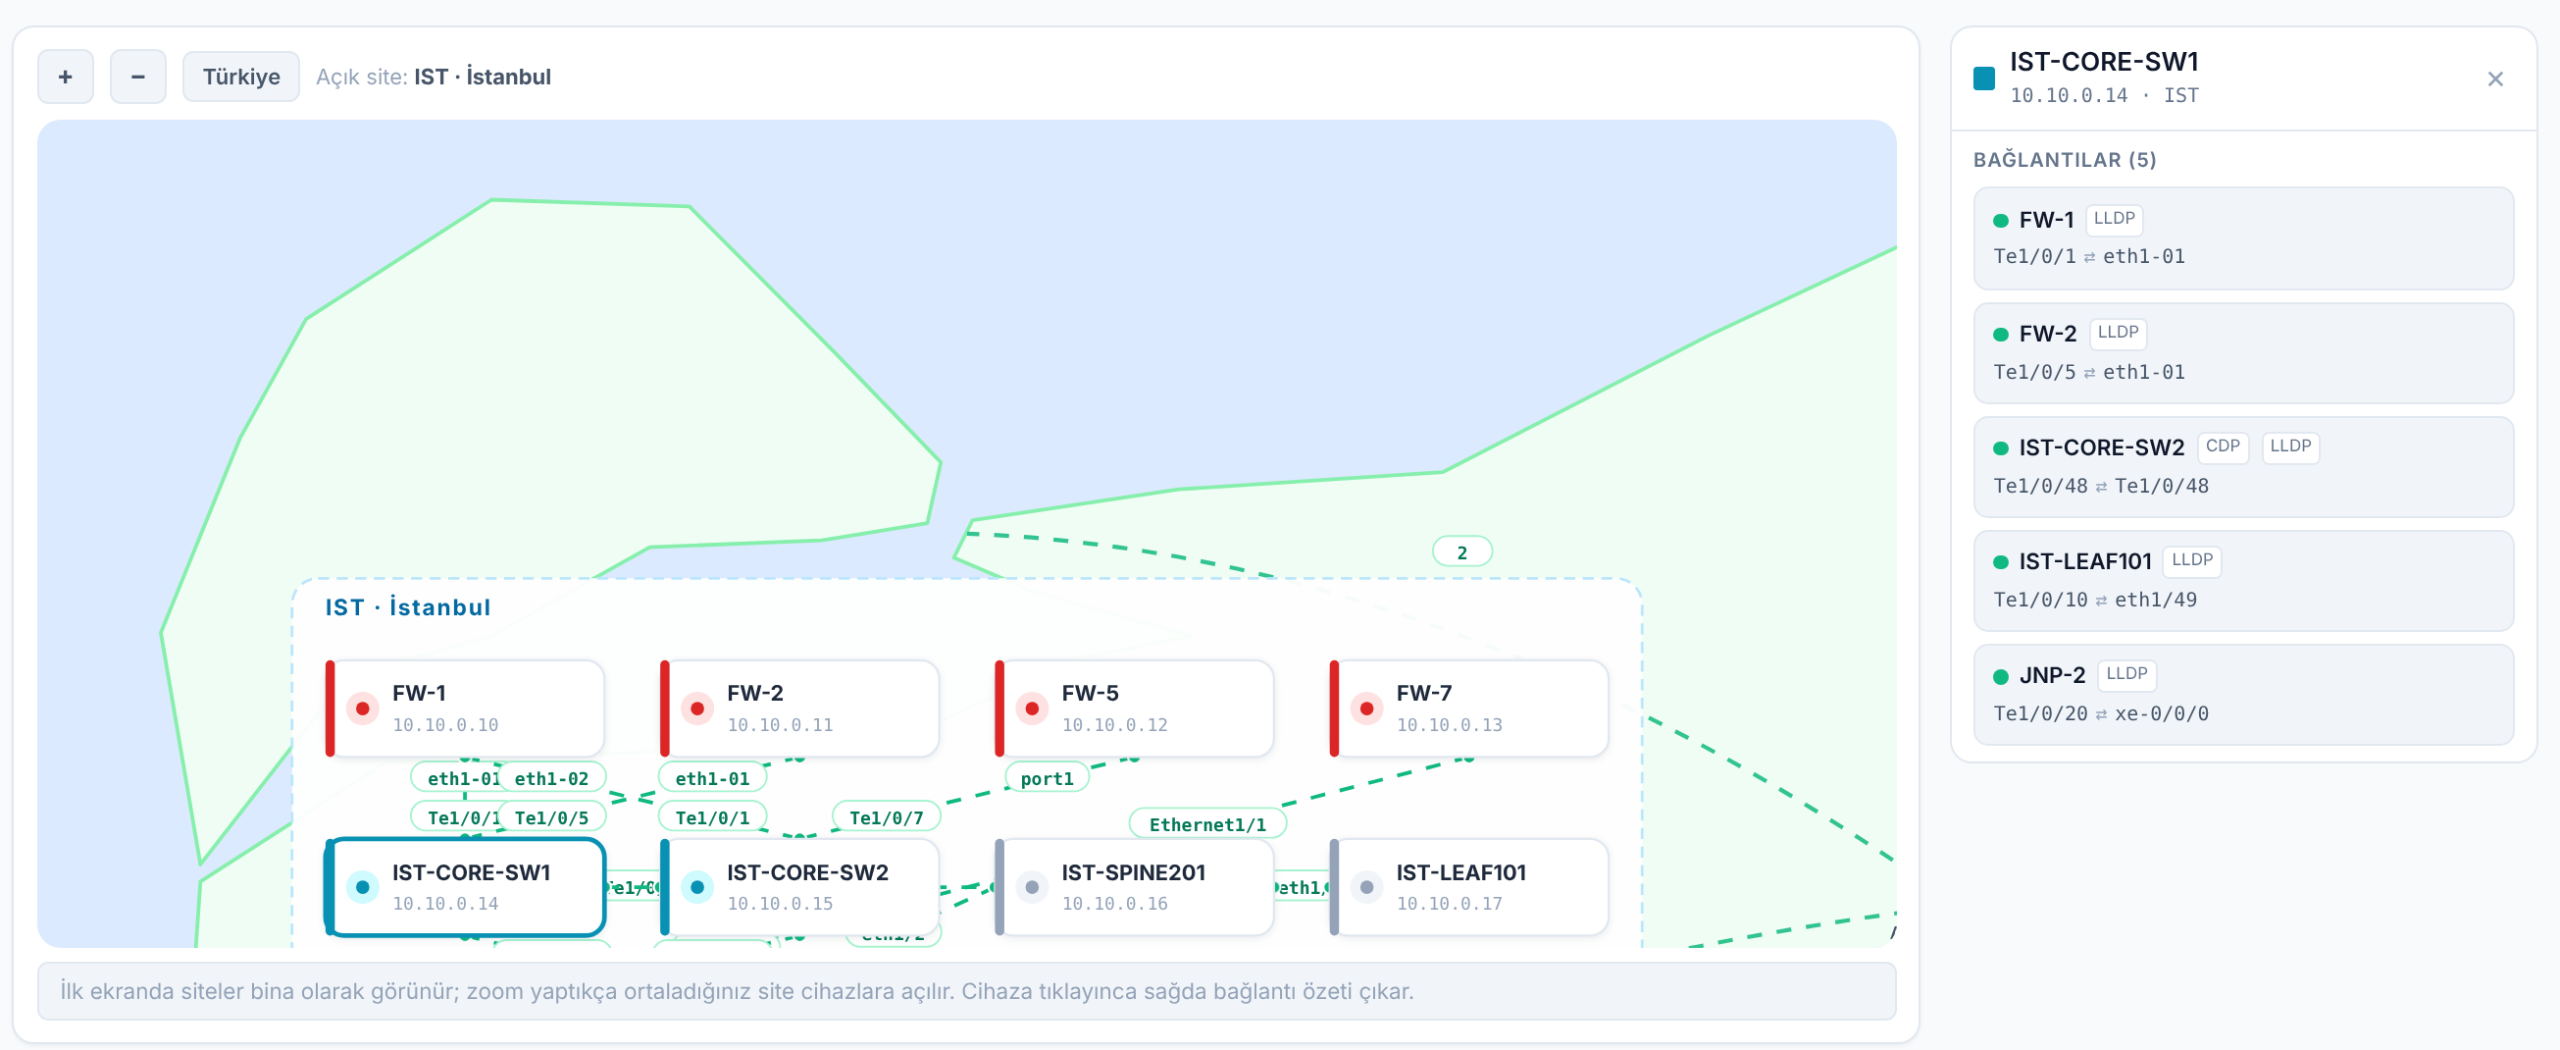
Path Trace
Erişim yolu hesapladığı uçtan uca trafik rotası, doğrudan Türkiye coğrafi haritası üzerinde görselleştirilir:
Komşuluk Tablosu
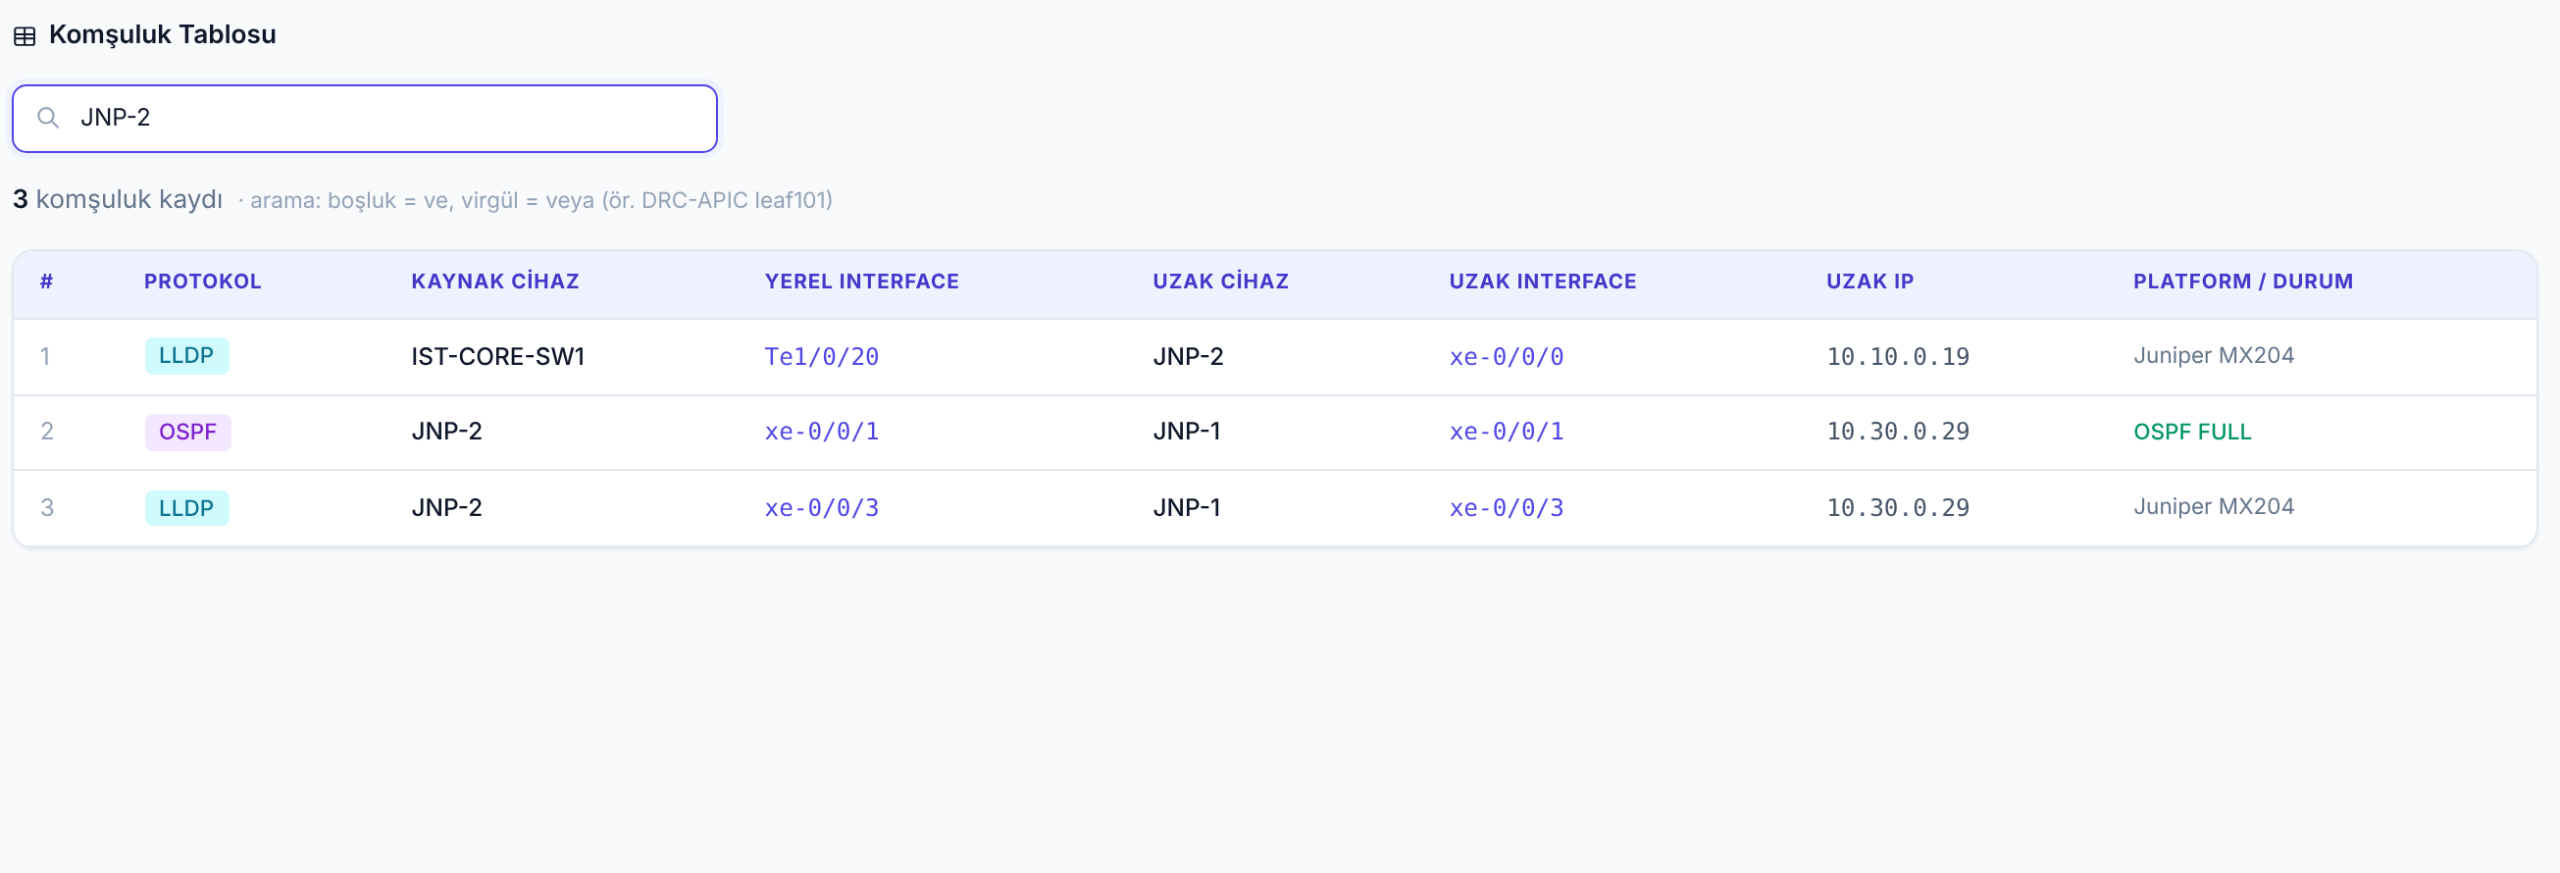
Ağ genelindeki tüm LLDP, CDP, OSPF veya BGP kayıtları, konsol konsol gezmeye gerek kalmaksızın tek bir aranabilir tabloda konsolide edilir
Host Location
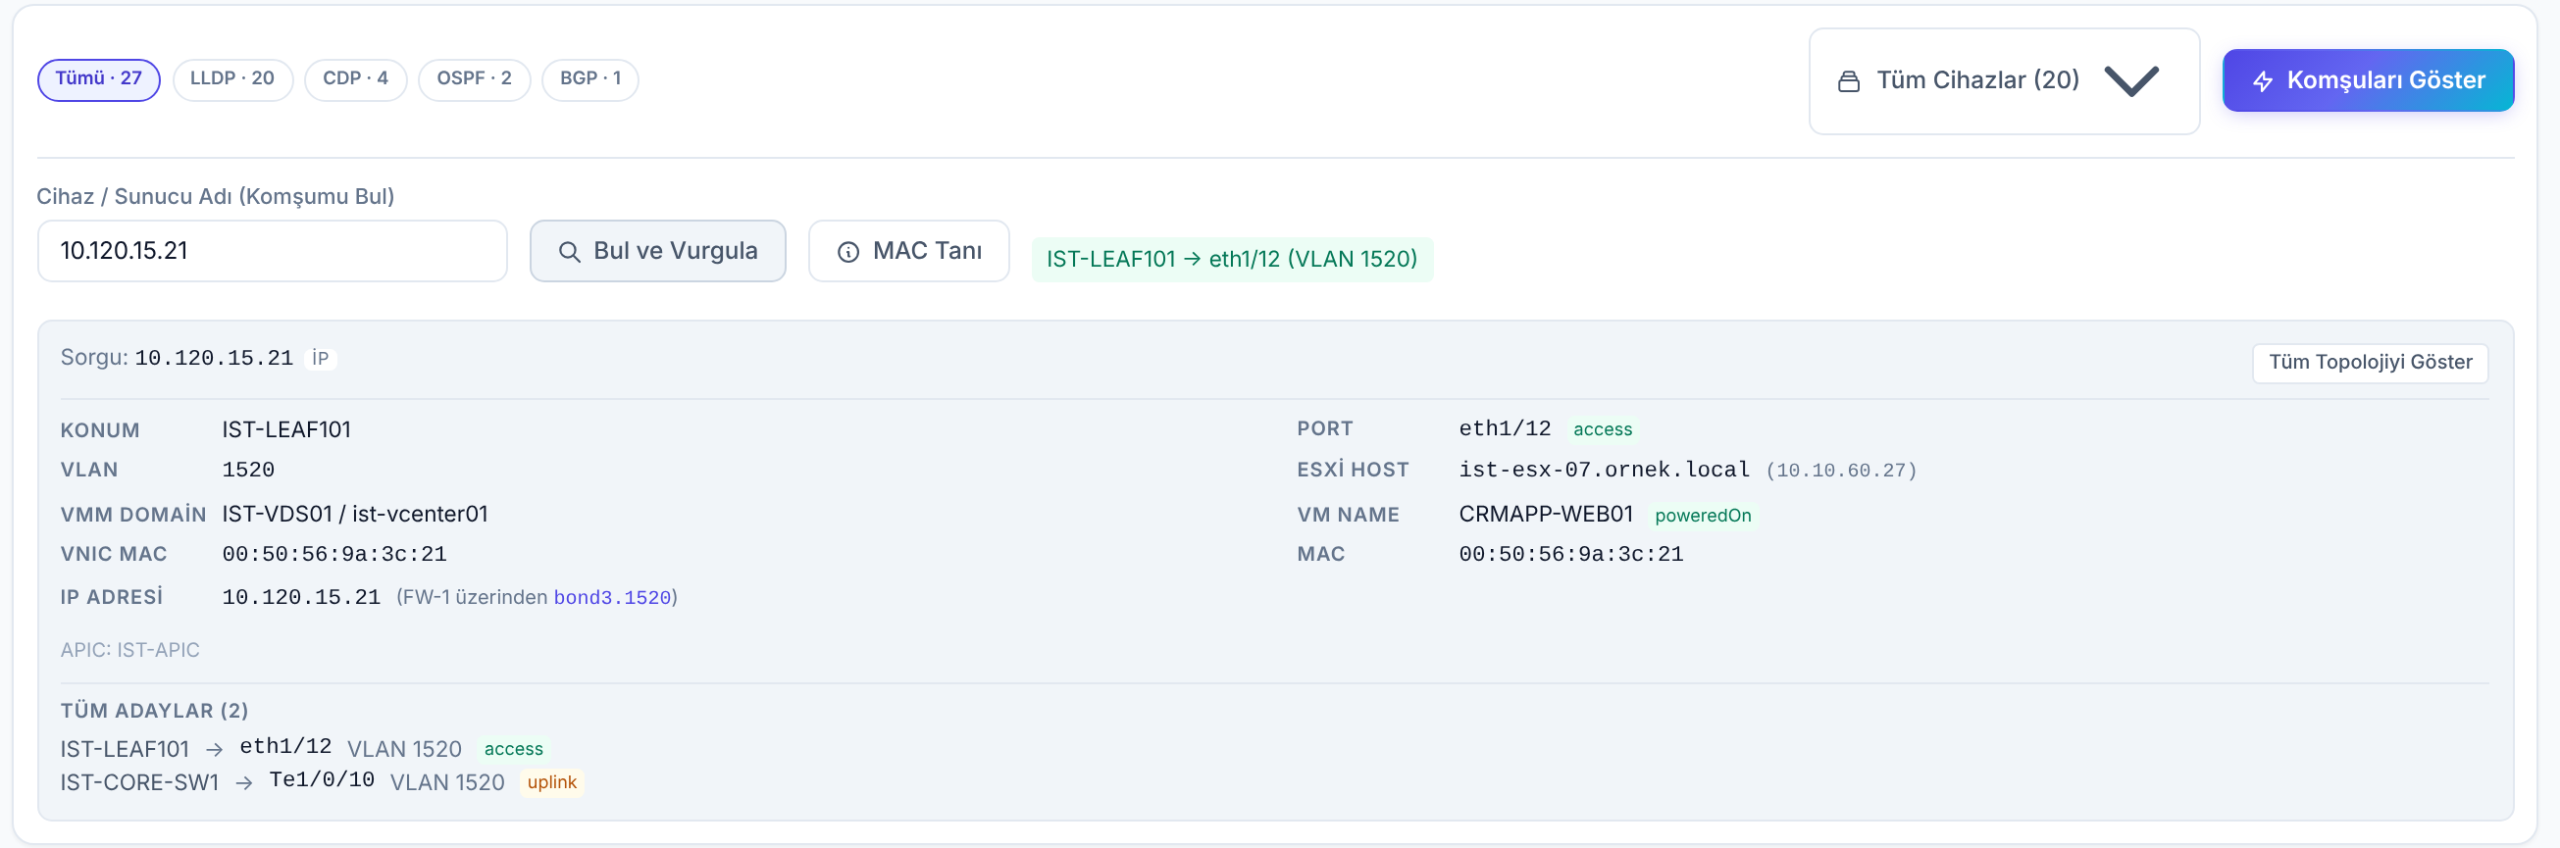
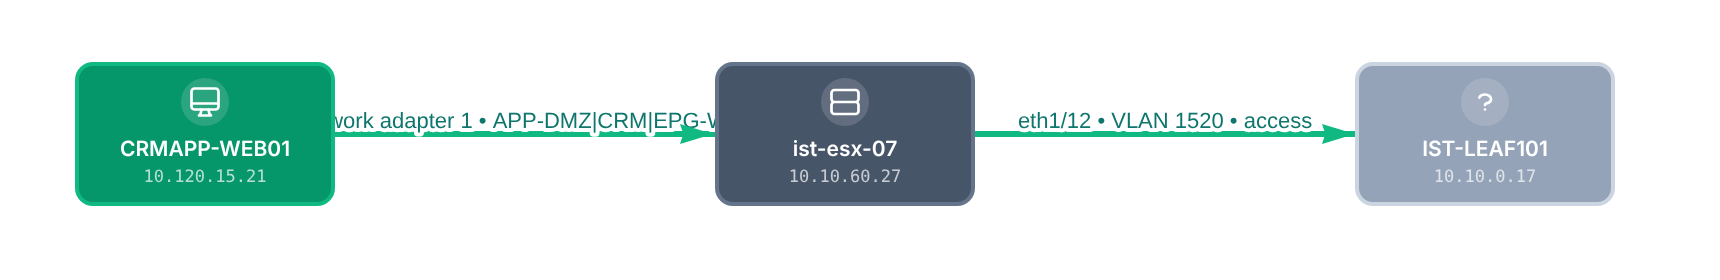
Bir IP adresi, MAC adresi veya Hostname bilgisi üzerinden cihazların ağ üzerindeki tam konumunu tespit eder.
4.Ağ Durumu: Hat Kalitesi, Trafik ve SD-WAN
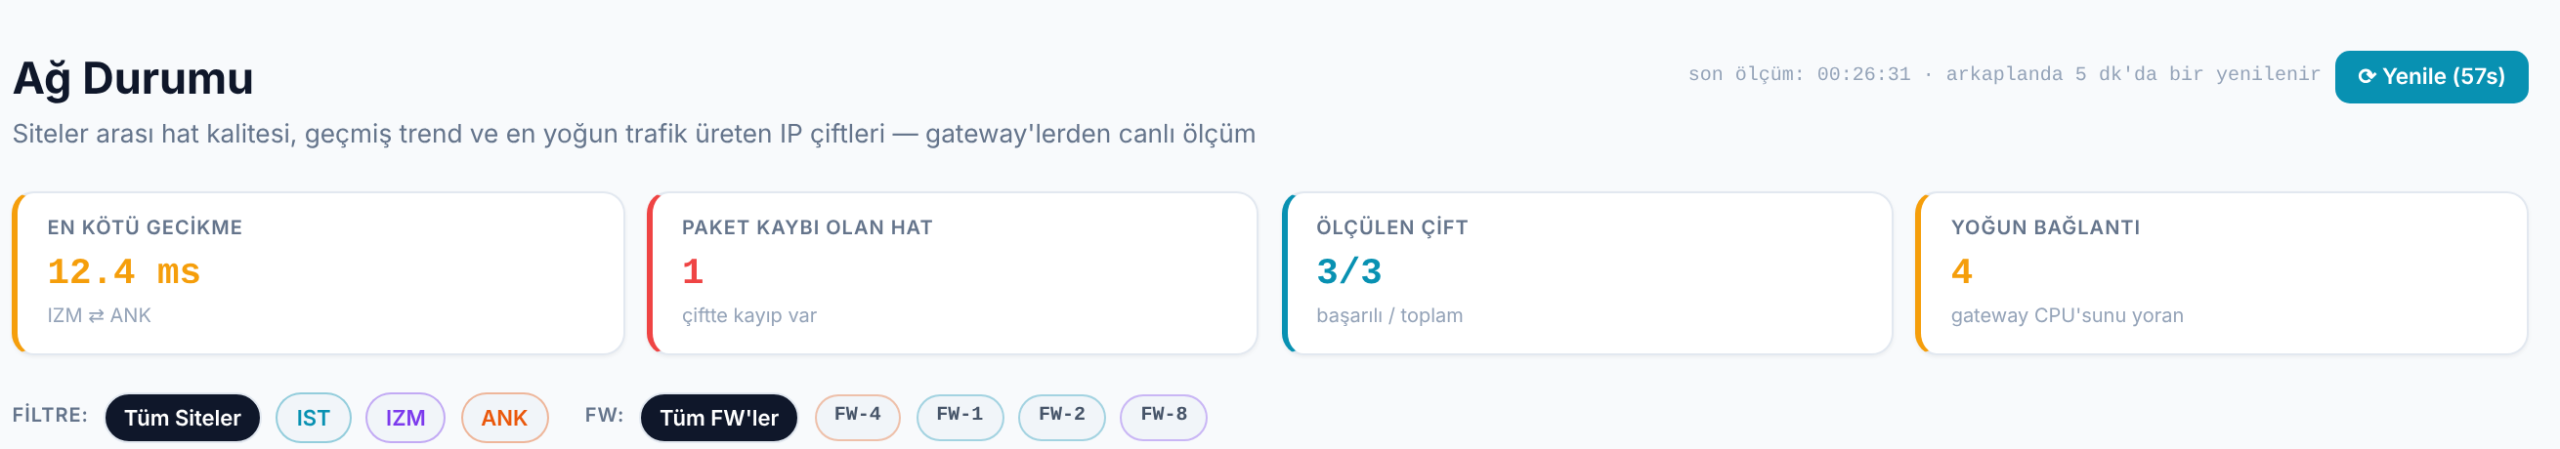
Siteler arası gecikme (latency), jitter, paket kaybı, firewall arayüz trafik yoğunluğu, en çok trafik tüketen IP çiftleri ve SD-WAN tünel durumlarını periyotlarla anlık ve geçmişe dönük olarak izleyen merkezi izleme paneli.
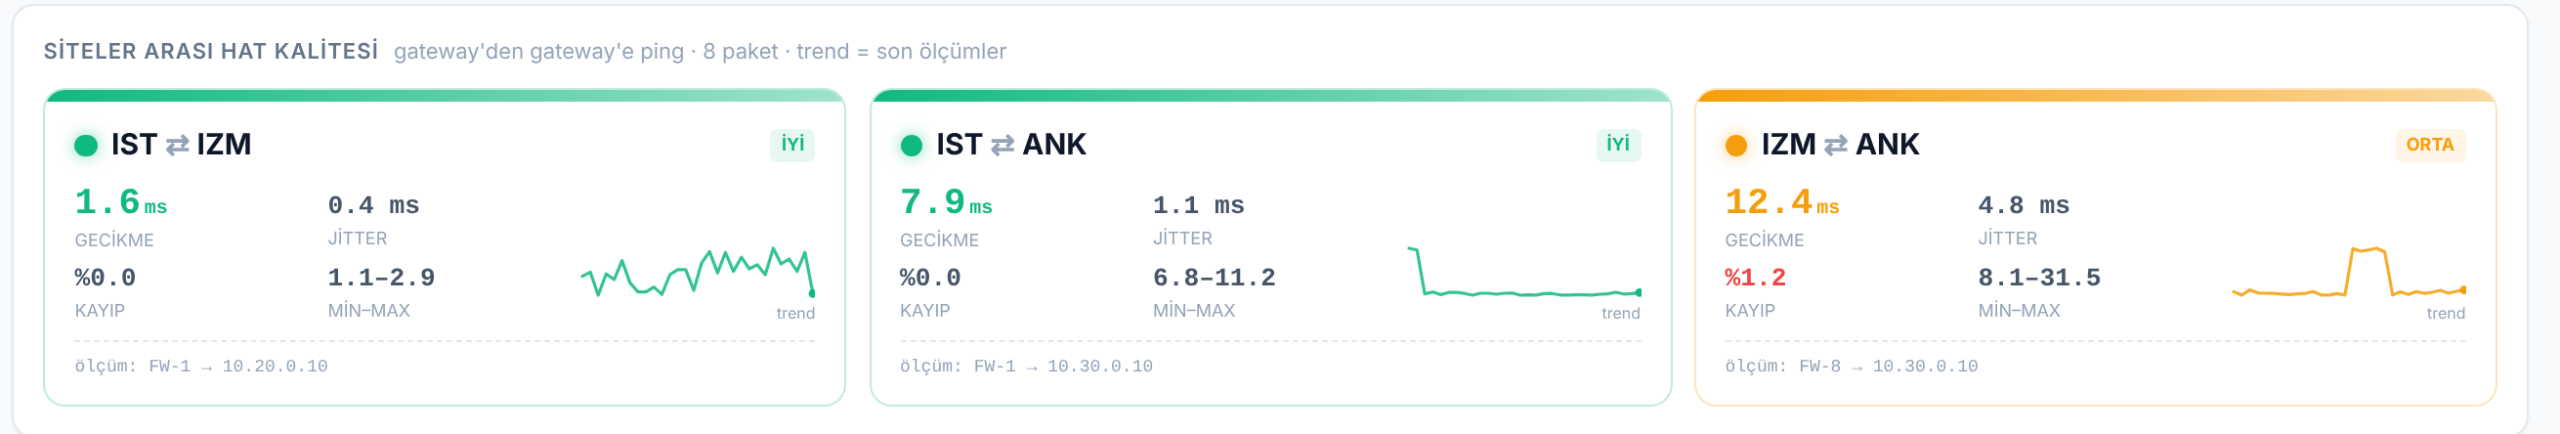
Gateway arayüz sayaçlarını routing tabloları ile otomatik olarak eşleştirir. Bu sayede hangi arayüzün doğrudan İnternet çıkışına, hangi arayüzün ise diğer sitelere gittiği tespit edilir. 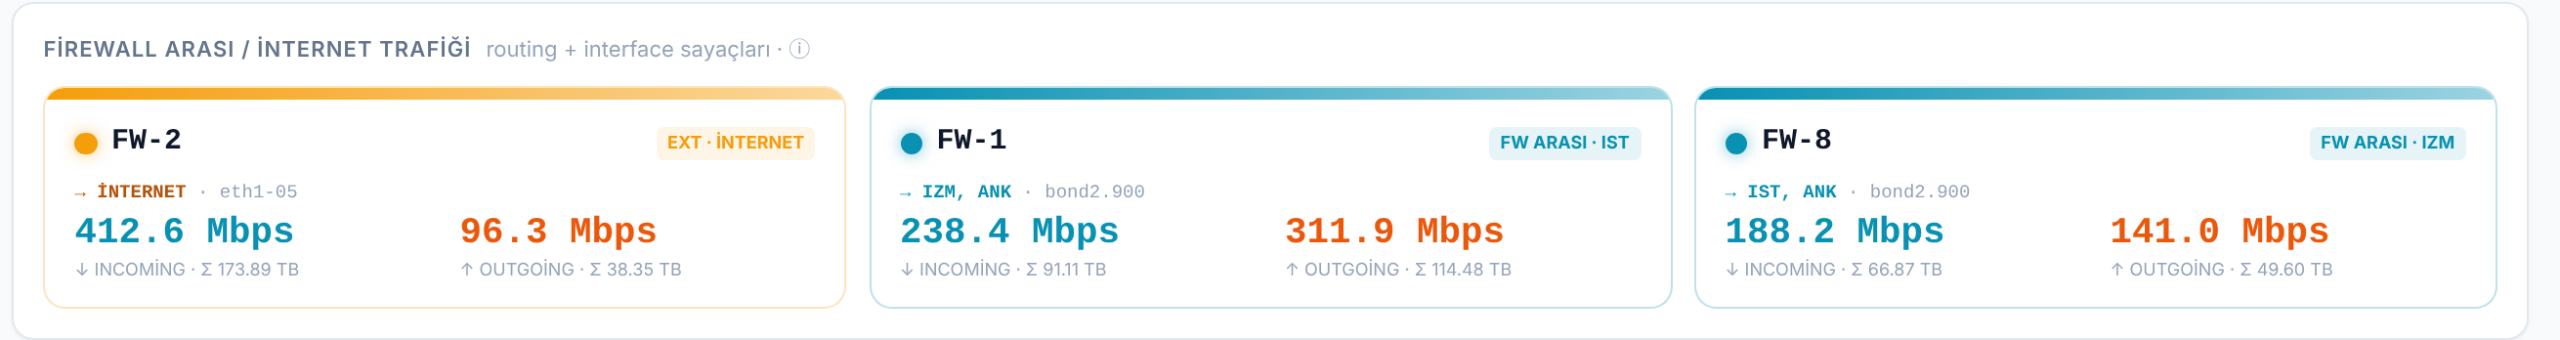
4. SD-WAN Tünel Haritası
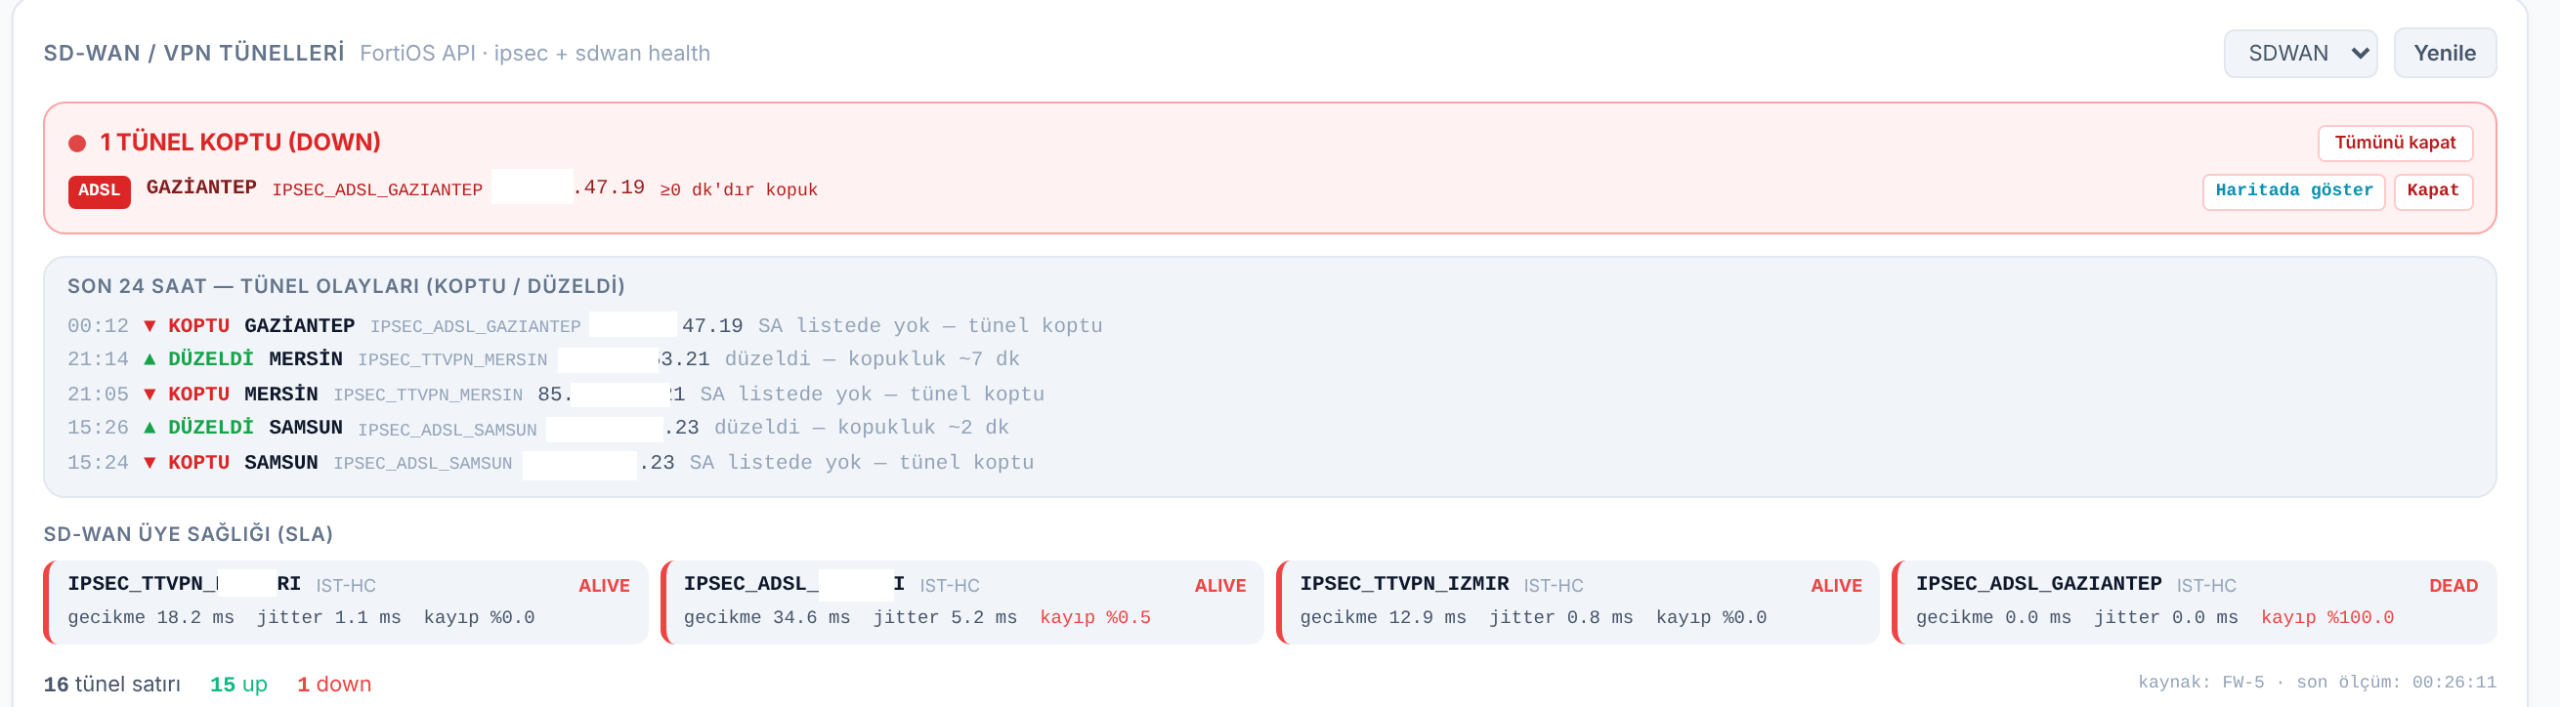
SD-WAN hub’ındaki IPsec tünelleri api ile okunur. SD-WAN health-check üyelerinin gecikme/jitter/kaybı da alınır. Tünel koptuğunda kartın en üstünde kırmızı uyarı şeridi çıkar. Son 24 saat paneli koptu/düzeldi olaylarını kopukluk süresiyle saklar. Tamamen kopan ve listeden kaybolan tüneller “down” olarak yakalanır.
5. Dışa Açık Servisler ve Dış Servis Analizi
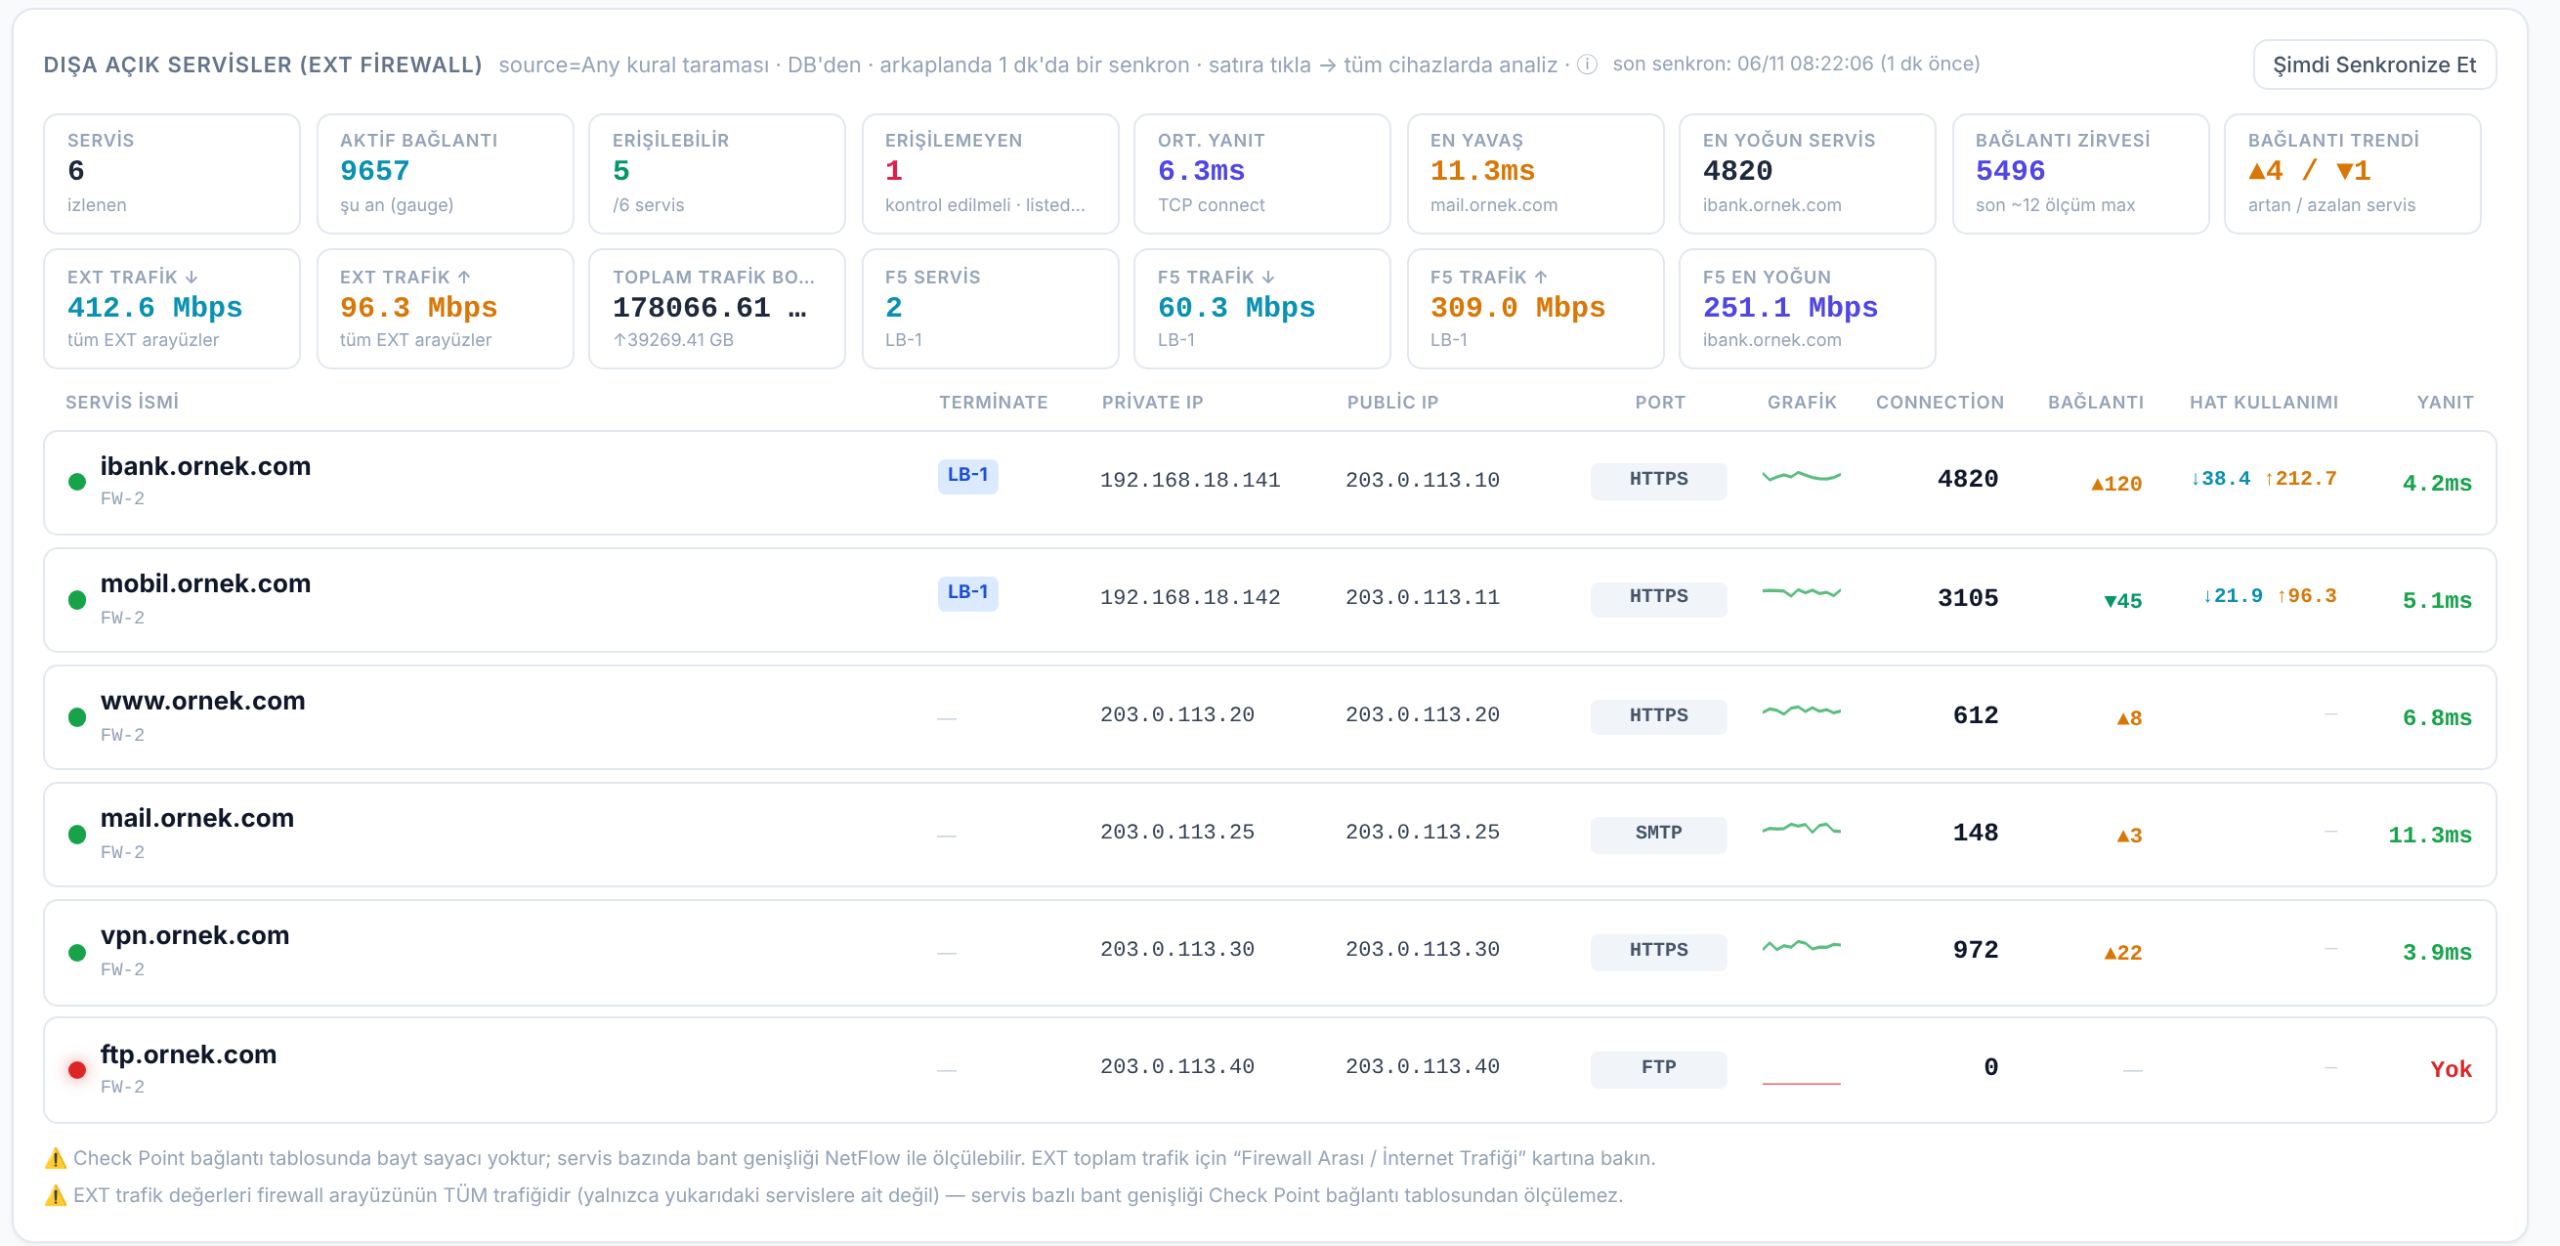
EXT firewall olarak işaretlenen cihazların kural tabanında kaynağı Any, hedefi gerçek bir IP olan aktif kurallar bulunur. Her servis için aktif bağlantı, değişim, mini trend görseli, Load Balancer arkasındaysa gerçek giriş/çıkış hızı ve TCP yanıt süresini tek ekrandan gösterebilir
6. ACI Paket Peşinde: Cisco ACI Contract Yönetimi
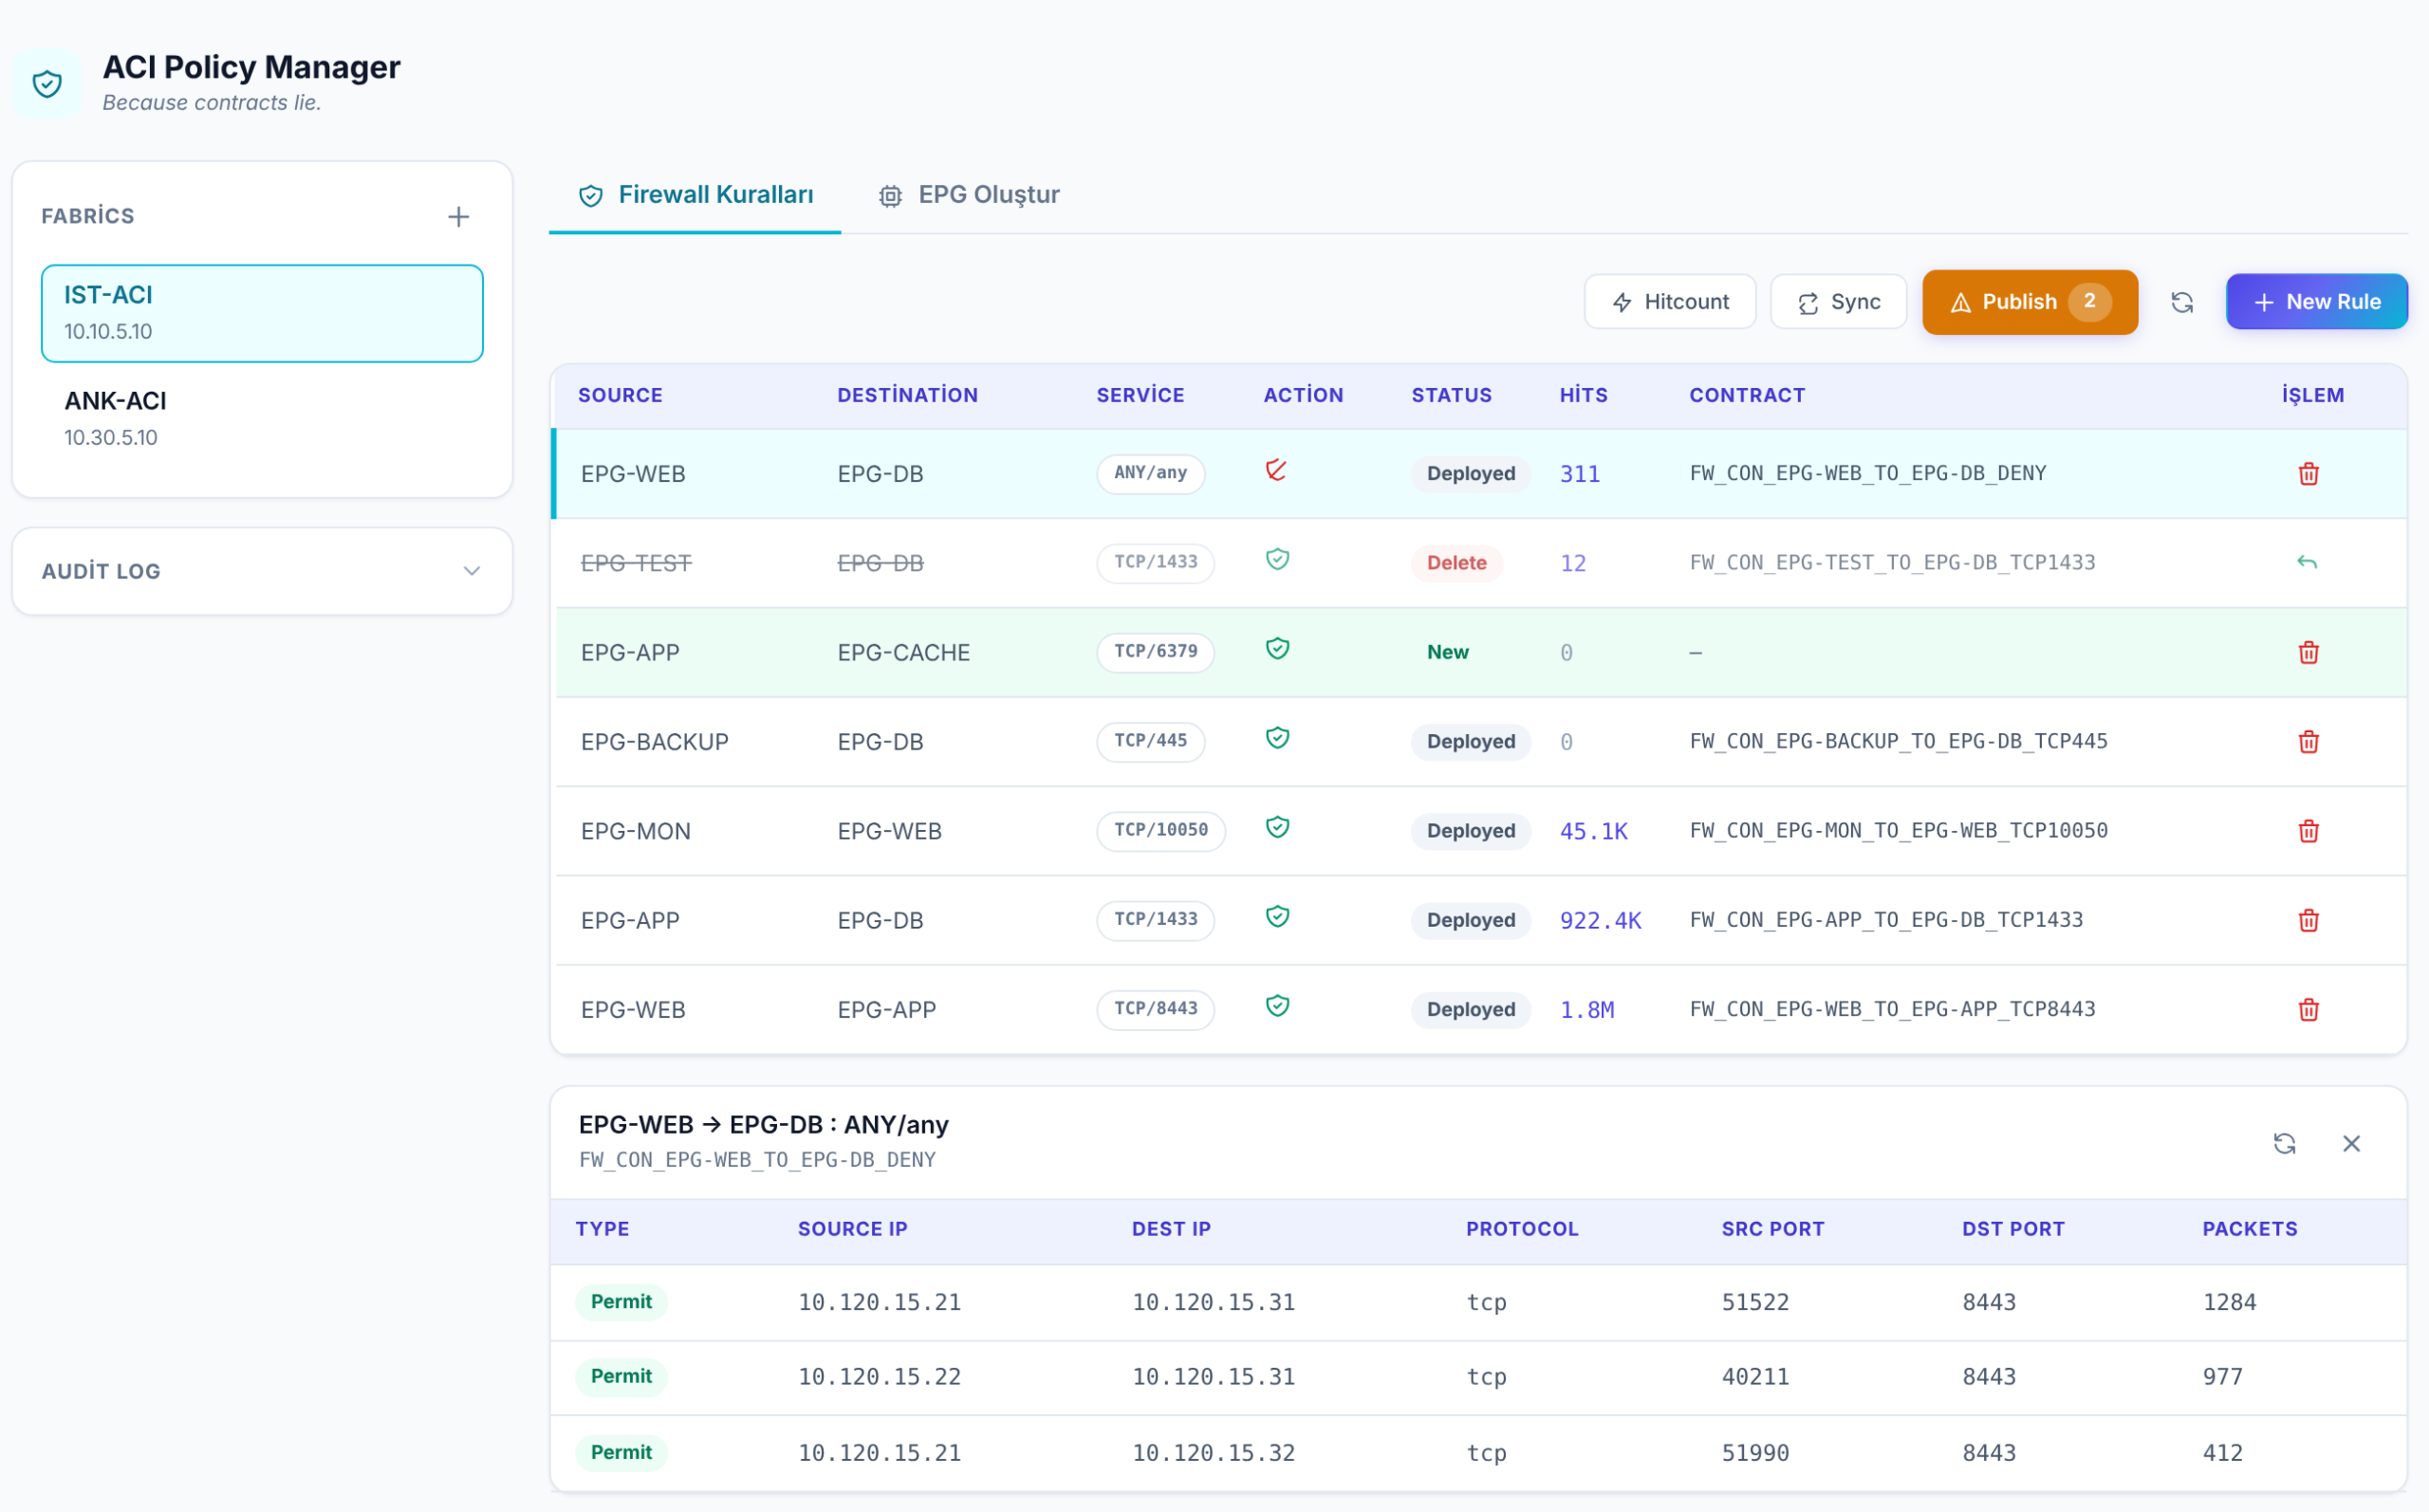
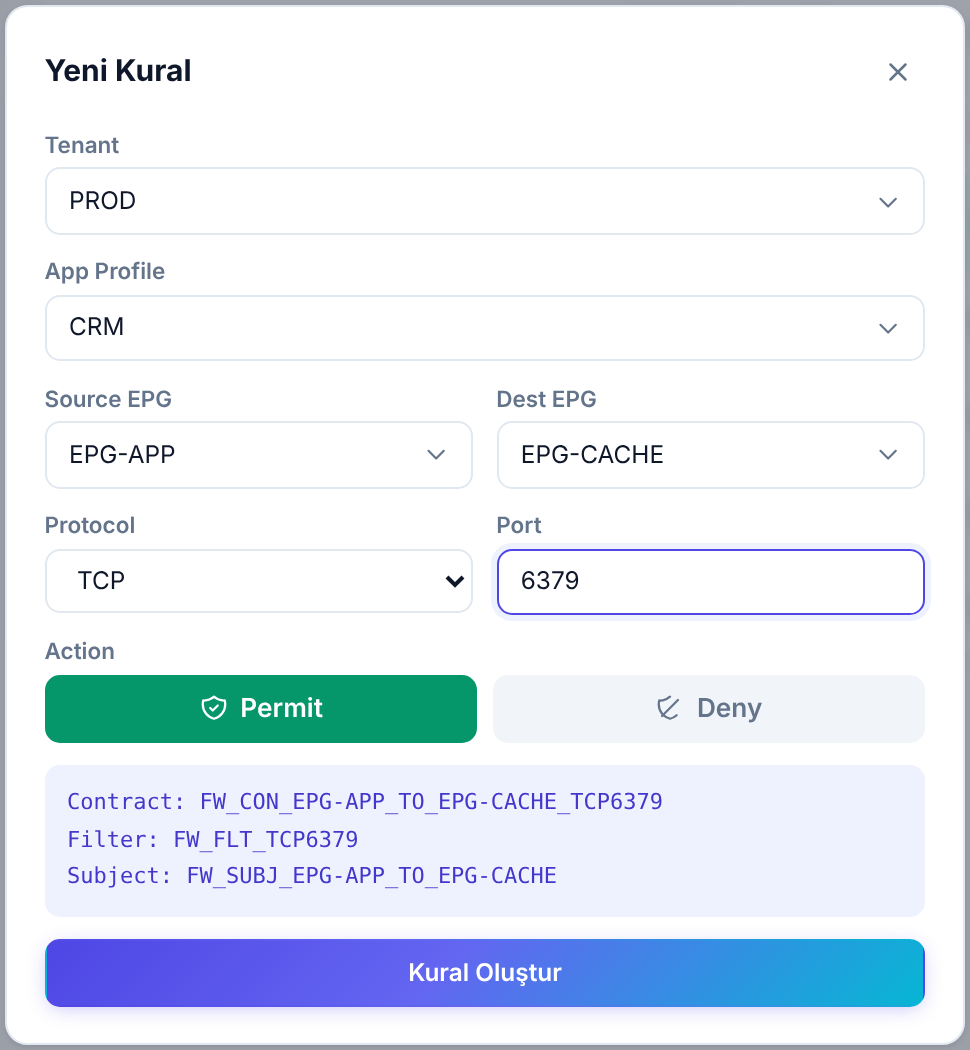
ACI’de tek bir portu açmak için filter, contract, subject ve EPG bağlamaları gerekir. ACI Paket Peşinde bunu Source EPG → Destination EPG · Servis modeline indirir. ACI menülerinde tek tek gezmeye gerek kalmadan sanki güvenlik duvarında kural yazıyormuş gibi tanımlar yapılabilir.
EPG Oluştur
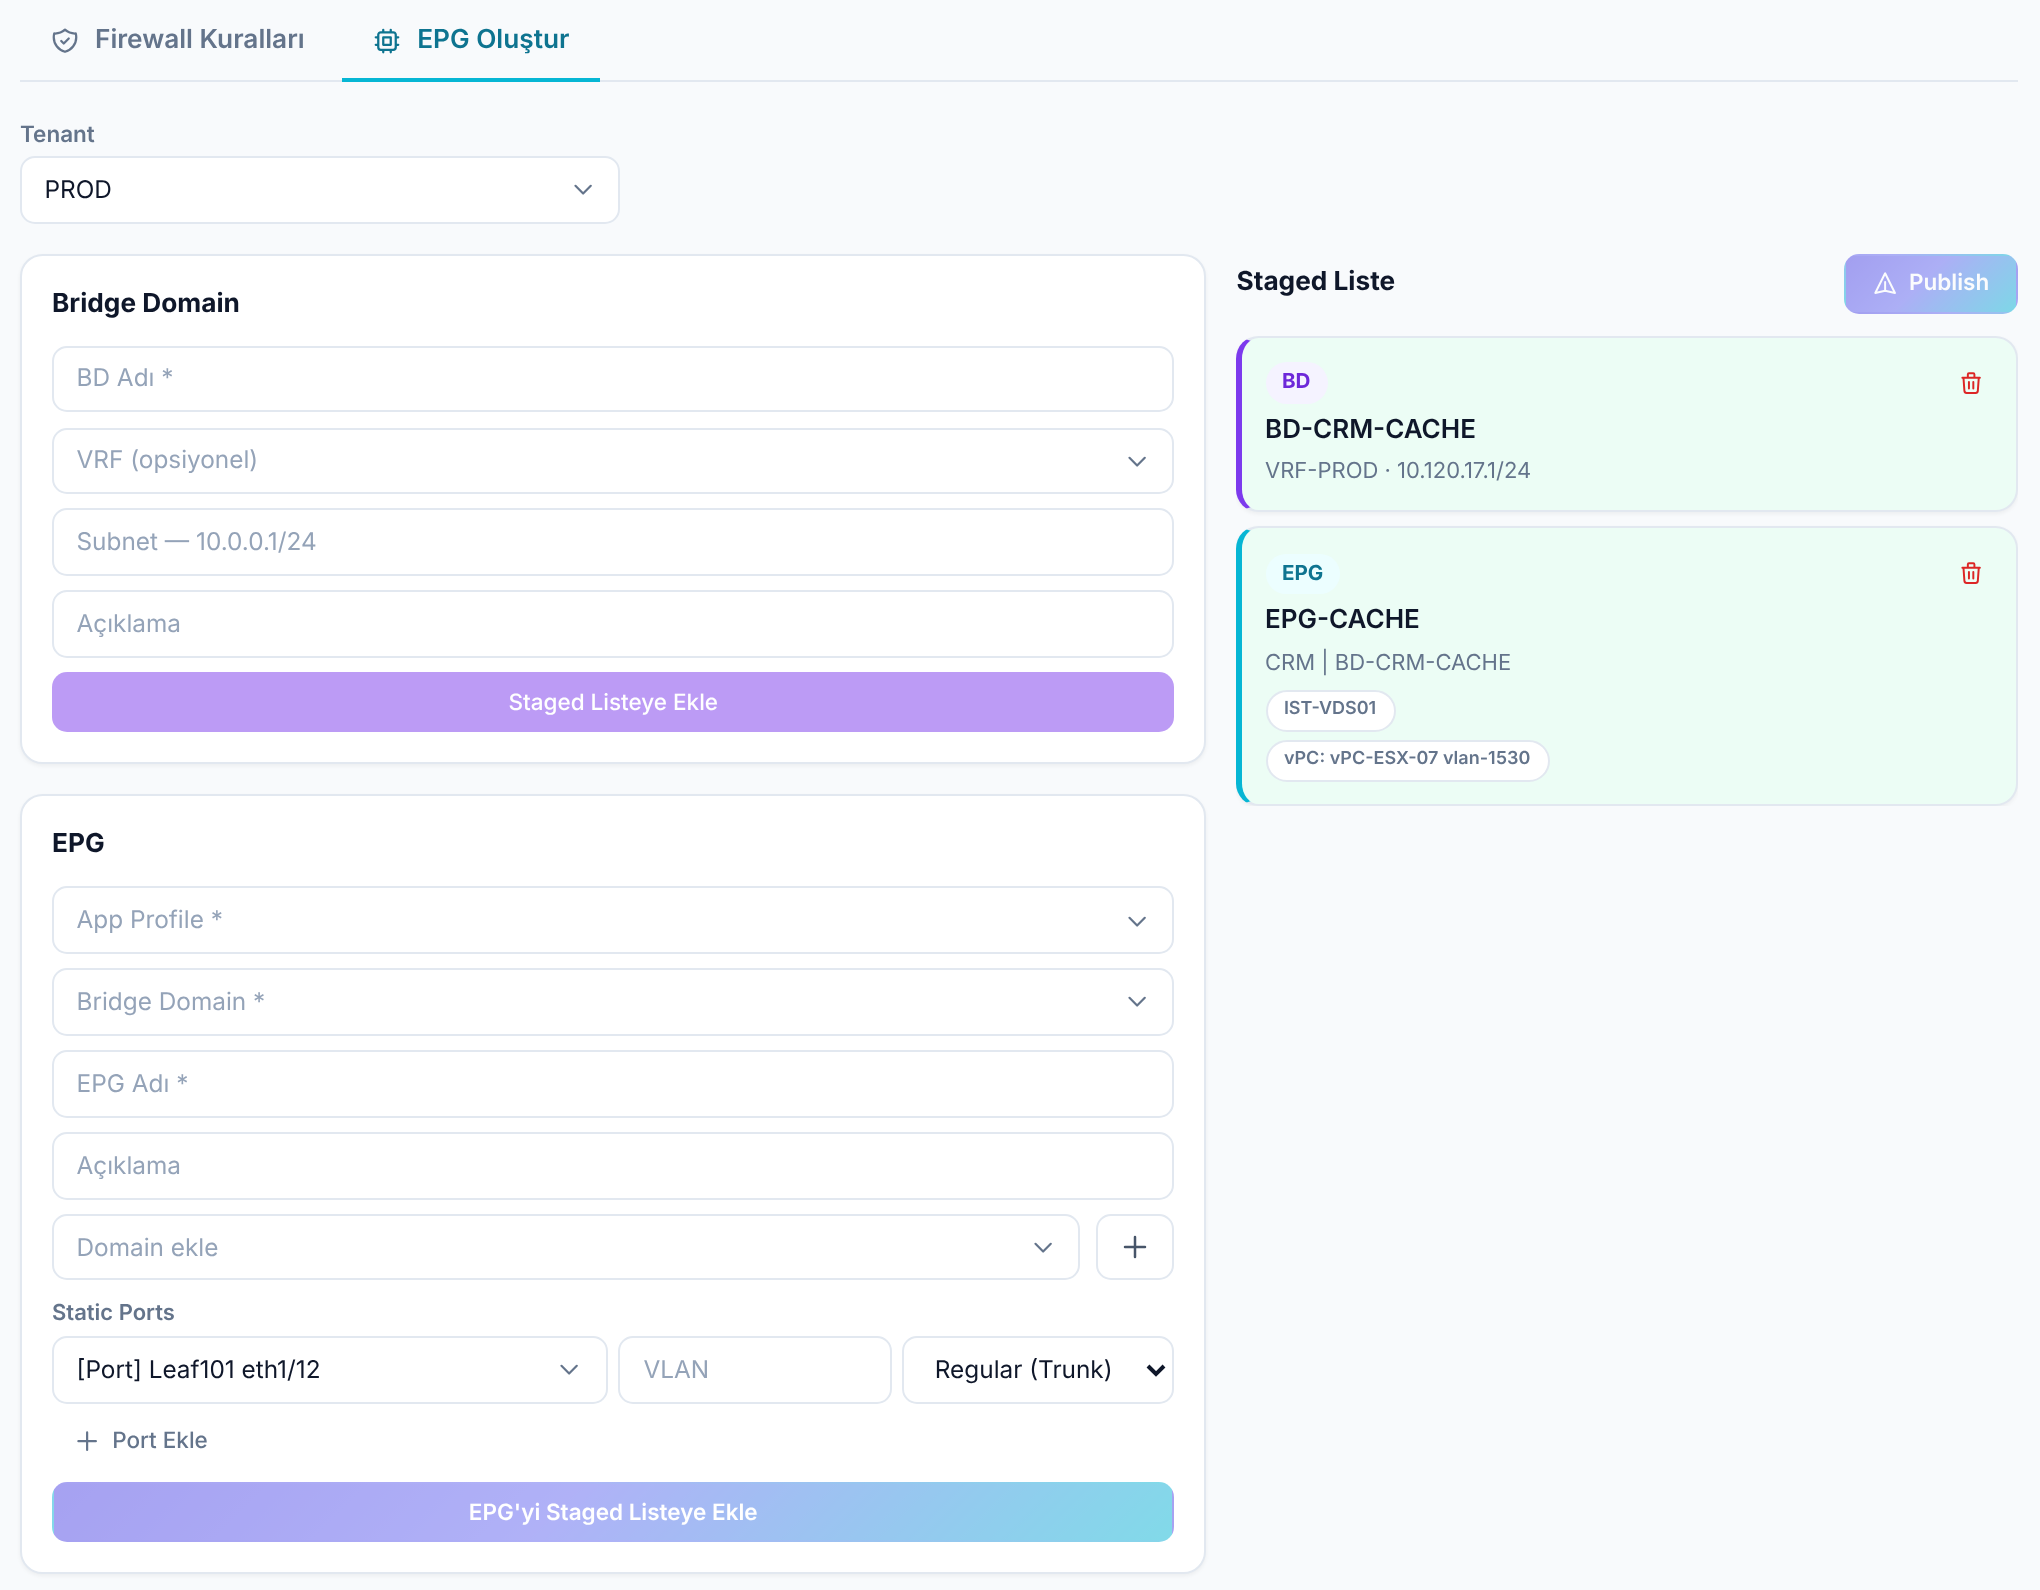
Yeni uygulama katmanları için Bridge Domain (VRF, subnet) ve EPG (domain ve static port bağlamaları) hazırlanır, Publish ile uygulanır.
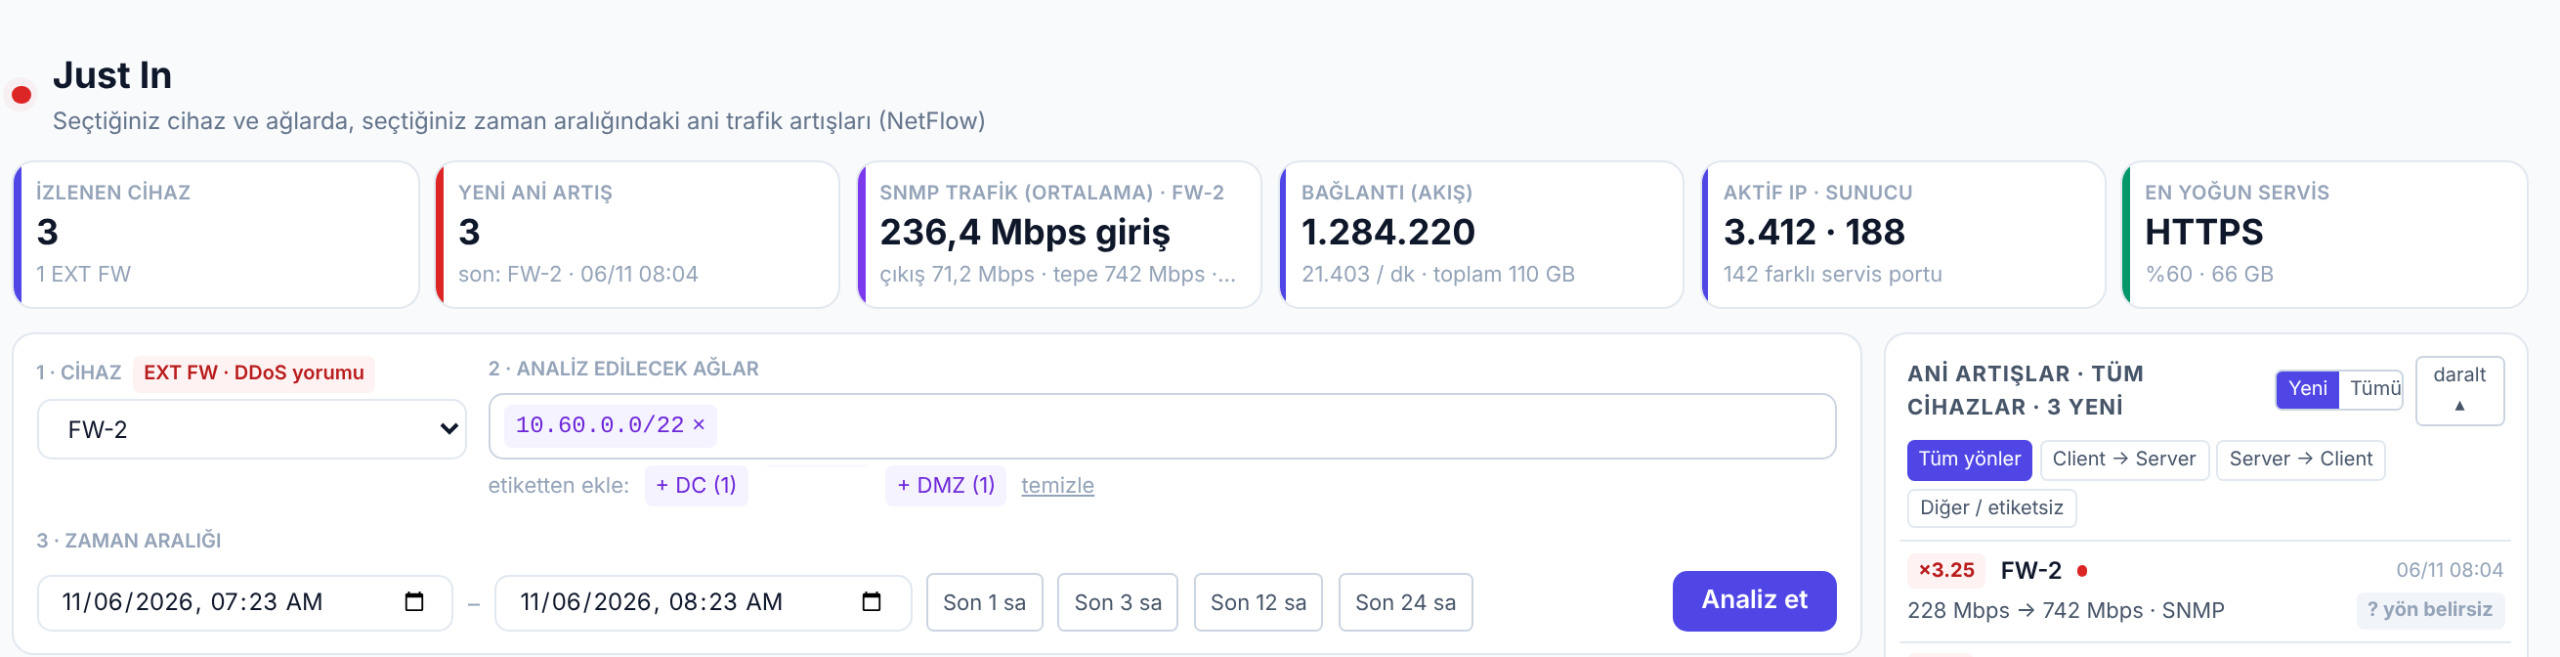
7. Just In: Ani Trafik Artışı ve DDoS Olay Analizi
“Her cuma saat 16:00’da VPN kullanıcıları kopuyor ve DDoS mitigate alarmı geliyor” gibi tekrarlayan olayları çözmek genellikle milyonlarca satırlık log export’u gerektirir. Just In bu analizi sürekli ve otomatik yapar. Akışlar SolarWinds NTA’dan (NetFlow), interface hızları NPM’den (SNMP) gelir. NetFlow’un yüksek gösterdiği hacimler SNMP sayaçlarına göre düzeltilir. Akış yönü Subnetler sayfasındaki etiketlerden belirlenir.
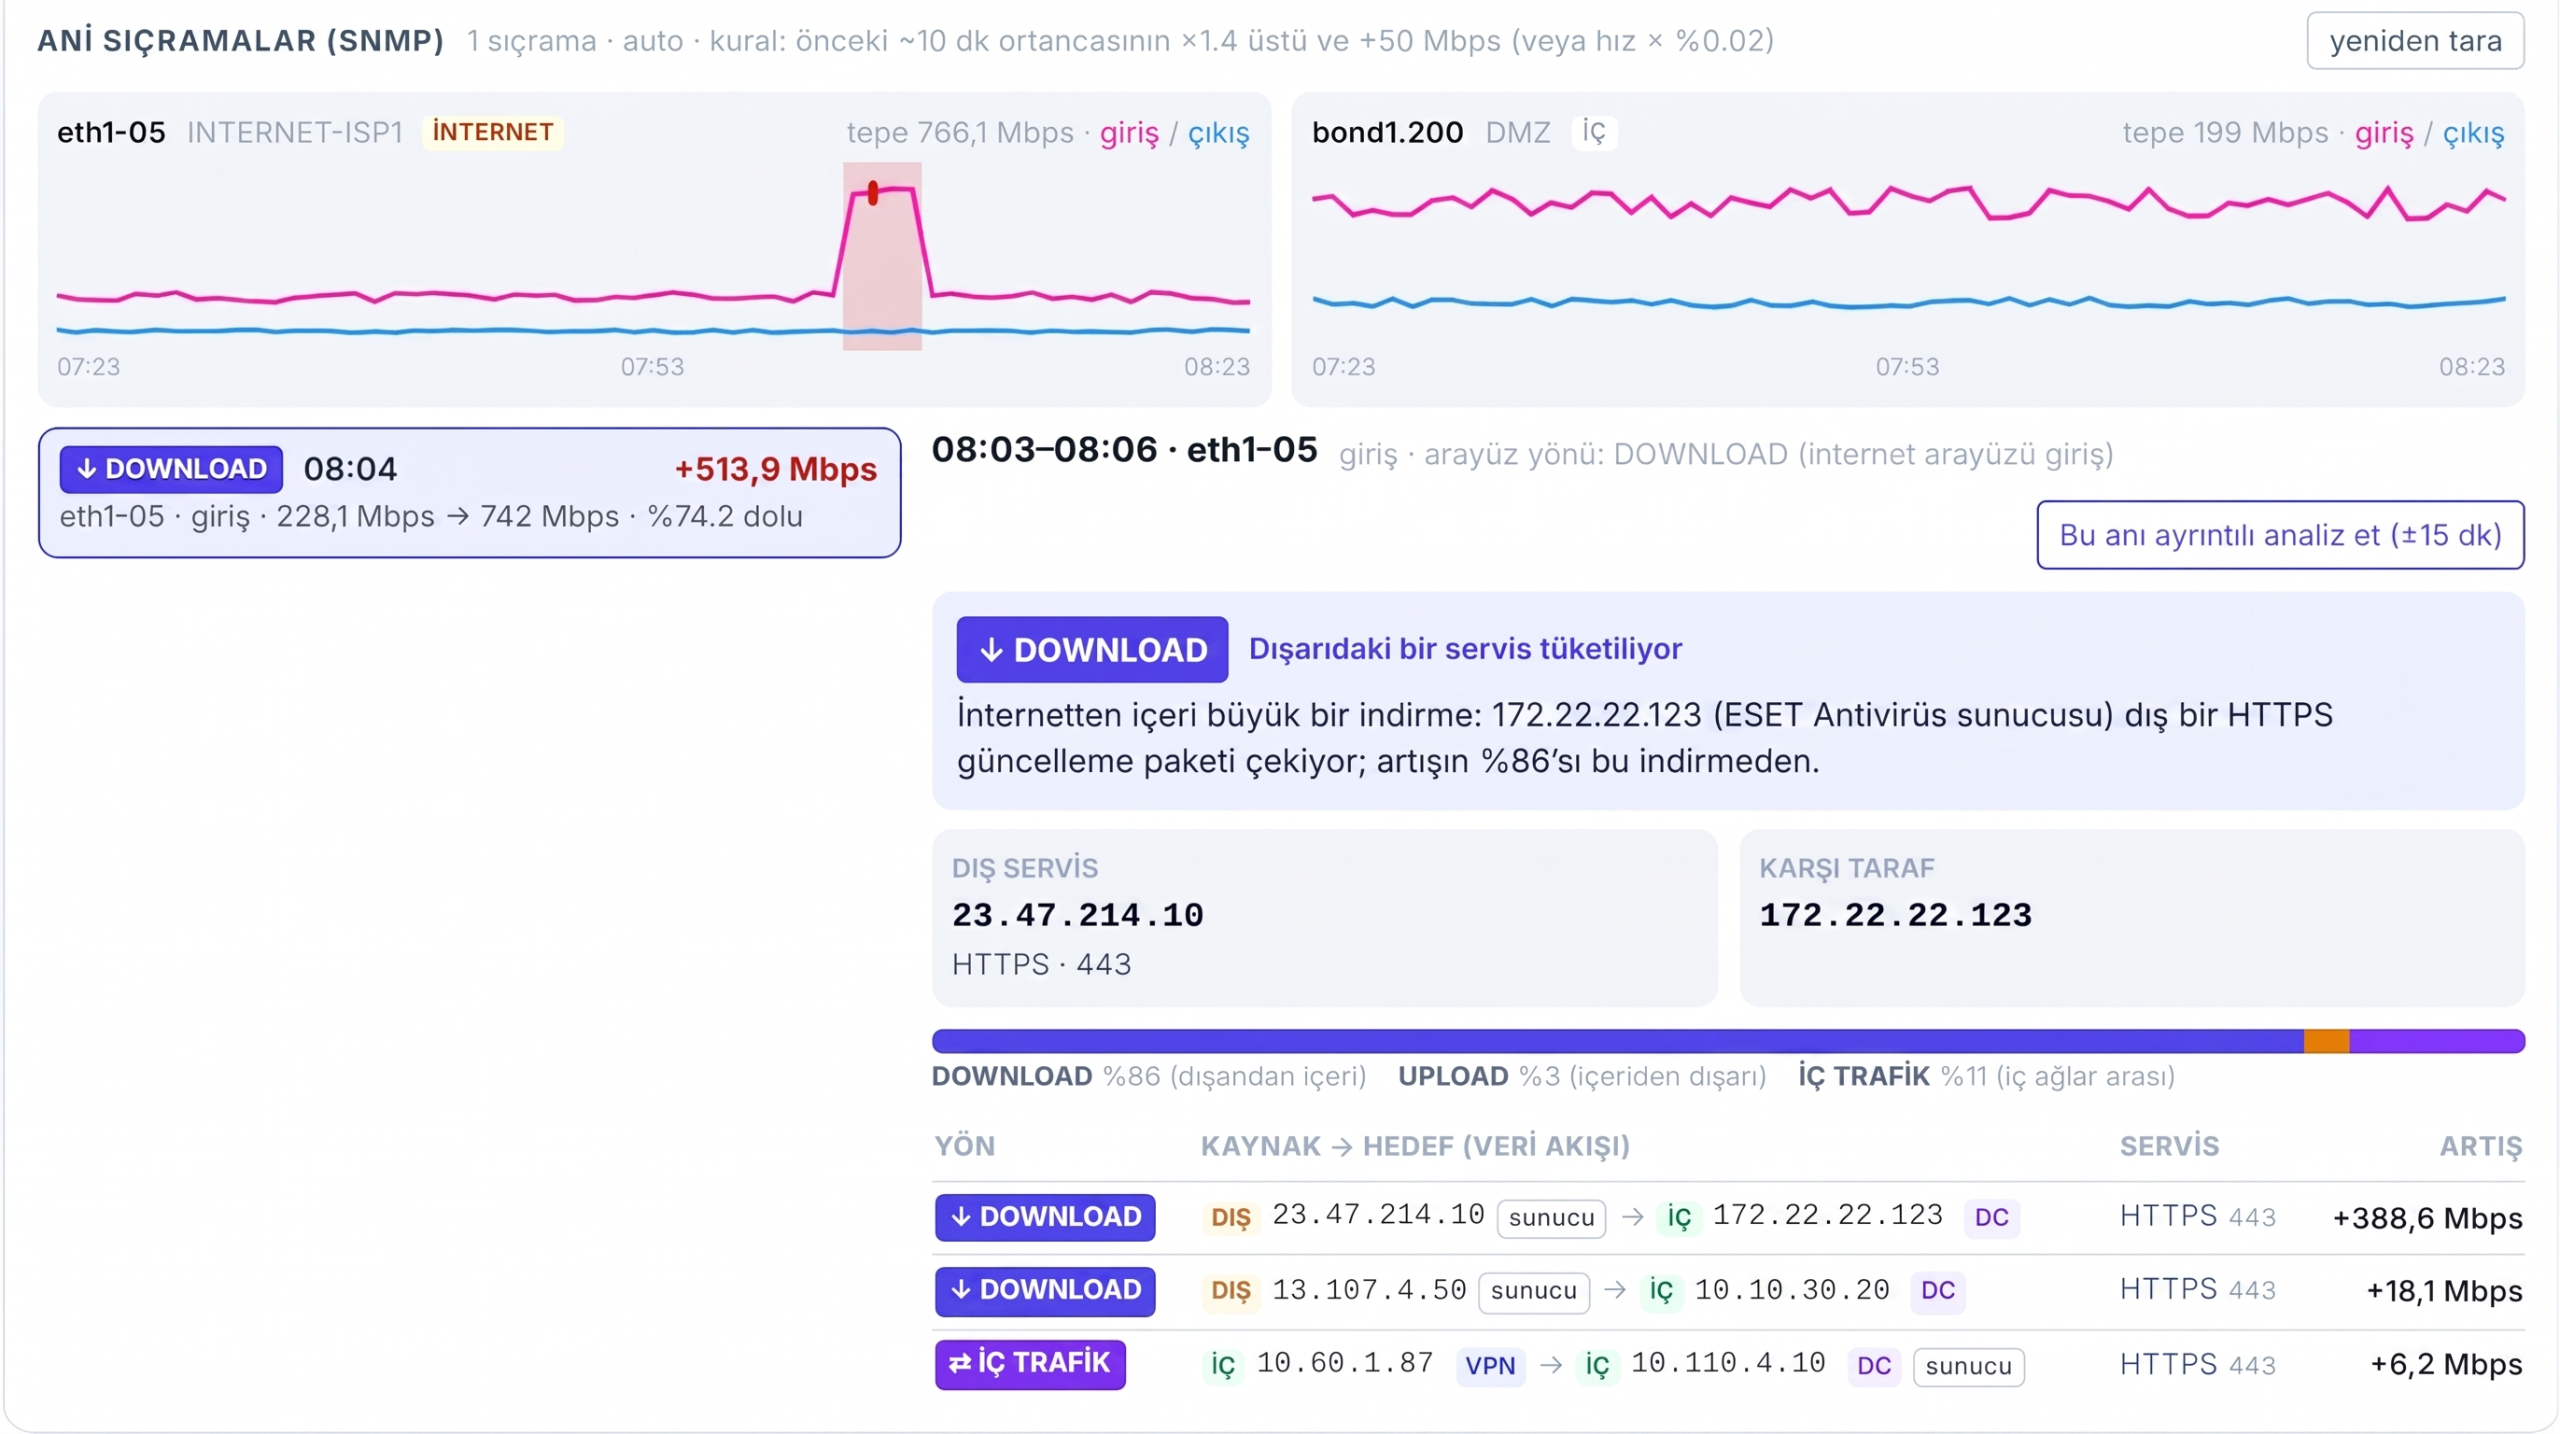
SNMP ani sıçramaları
DOWNLOAD, UPLOAD, DMZ, TEST vs olarak networkler sınıflandırılır. Seçilen anlık sıçrama için tek cümlelik yorum yapabilir.
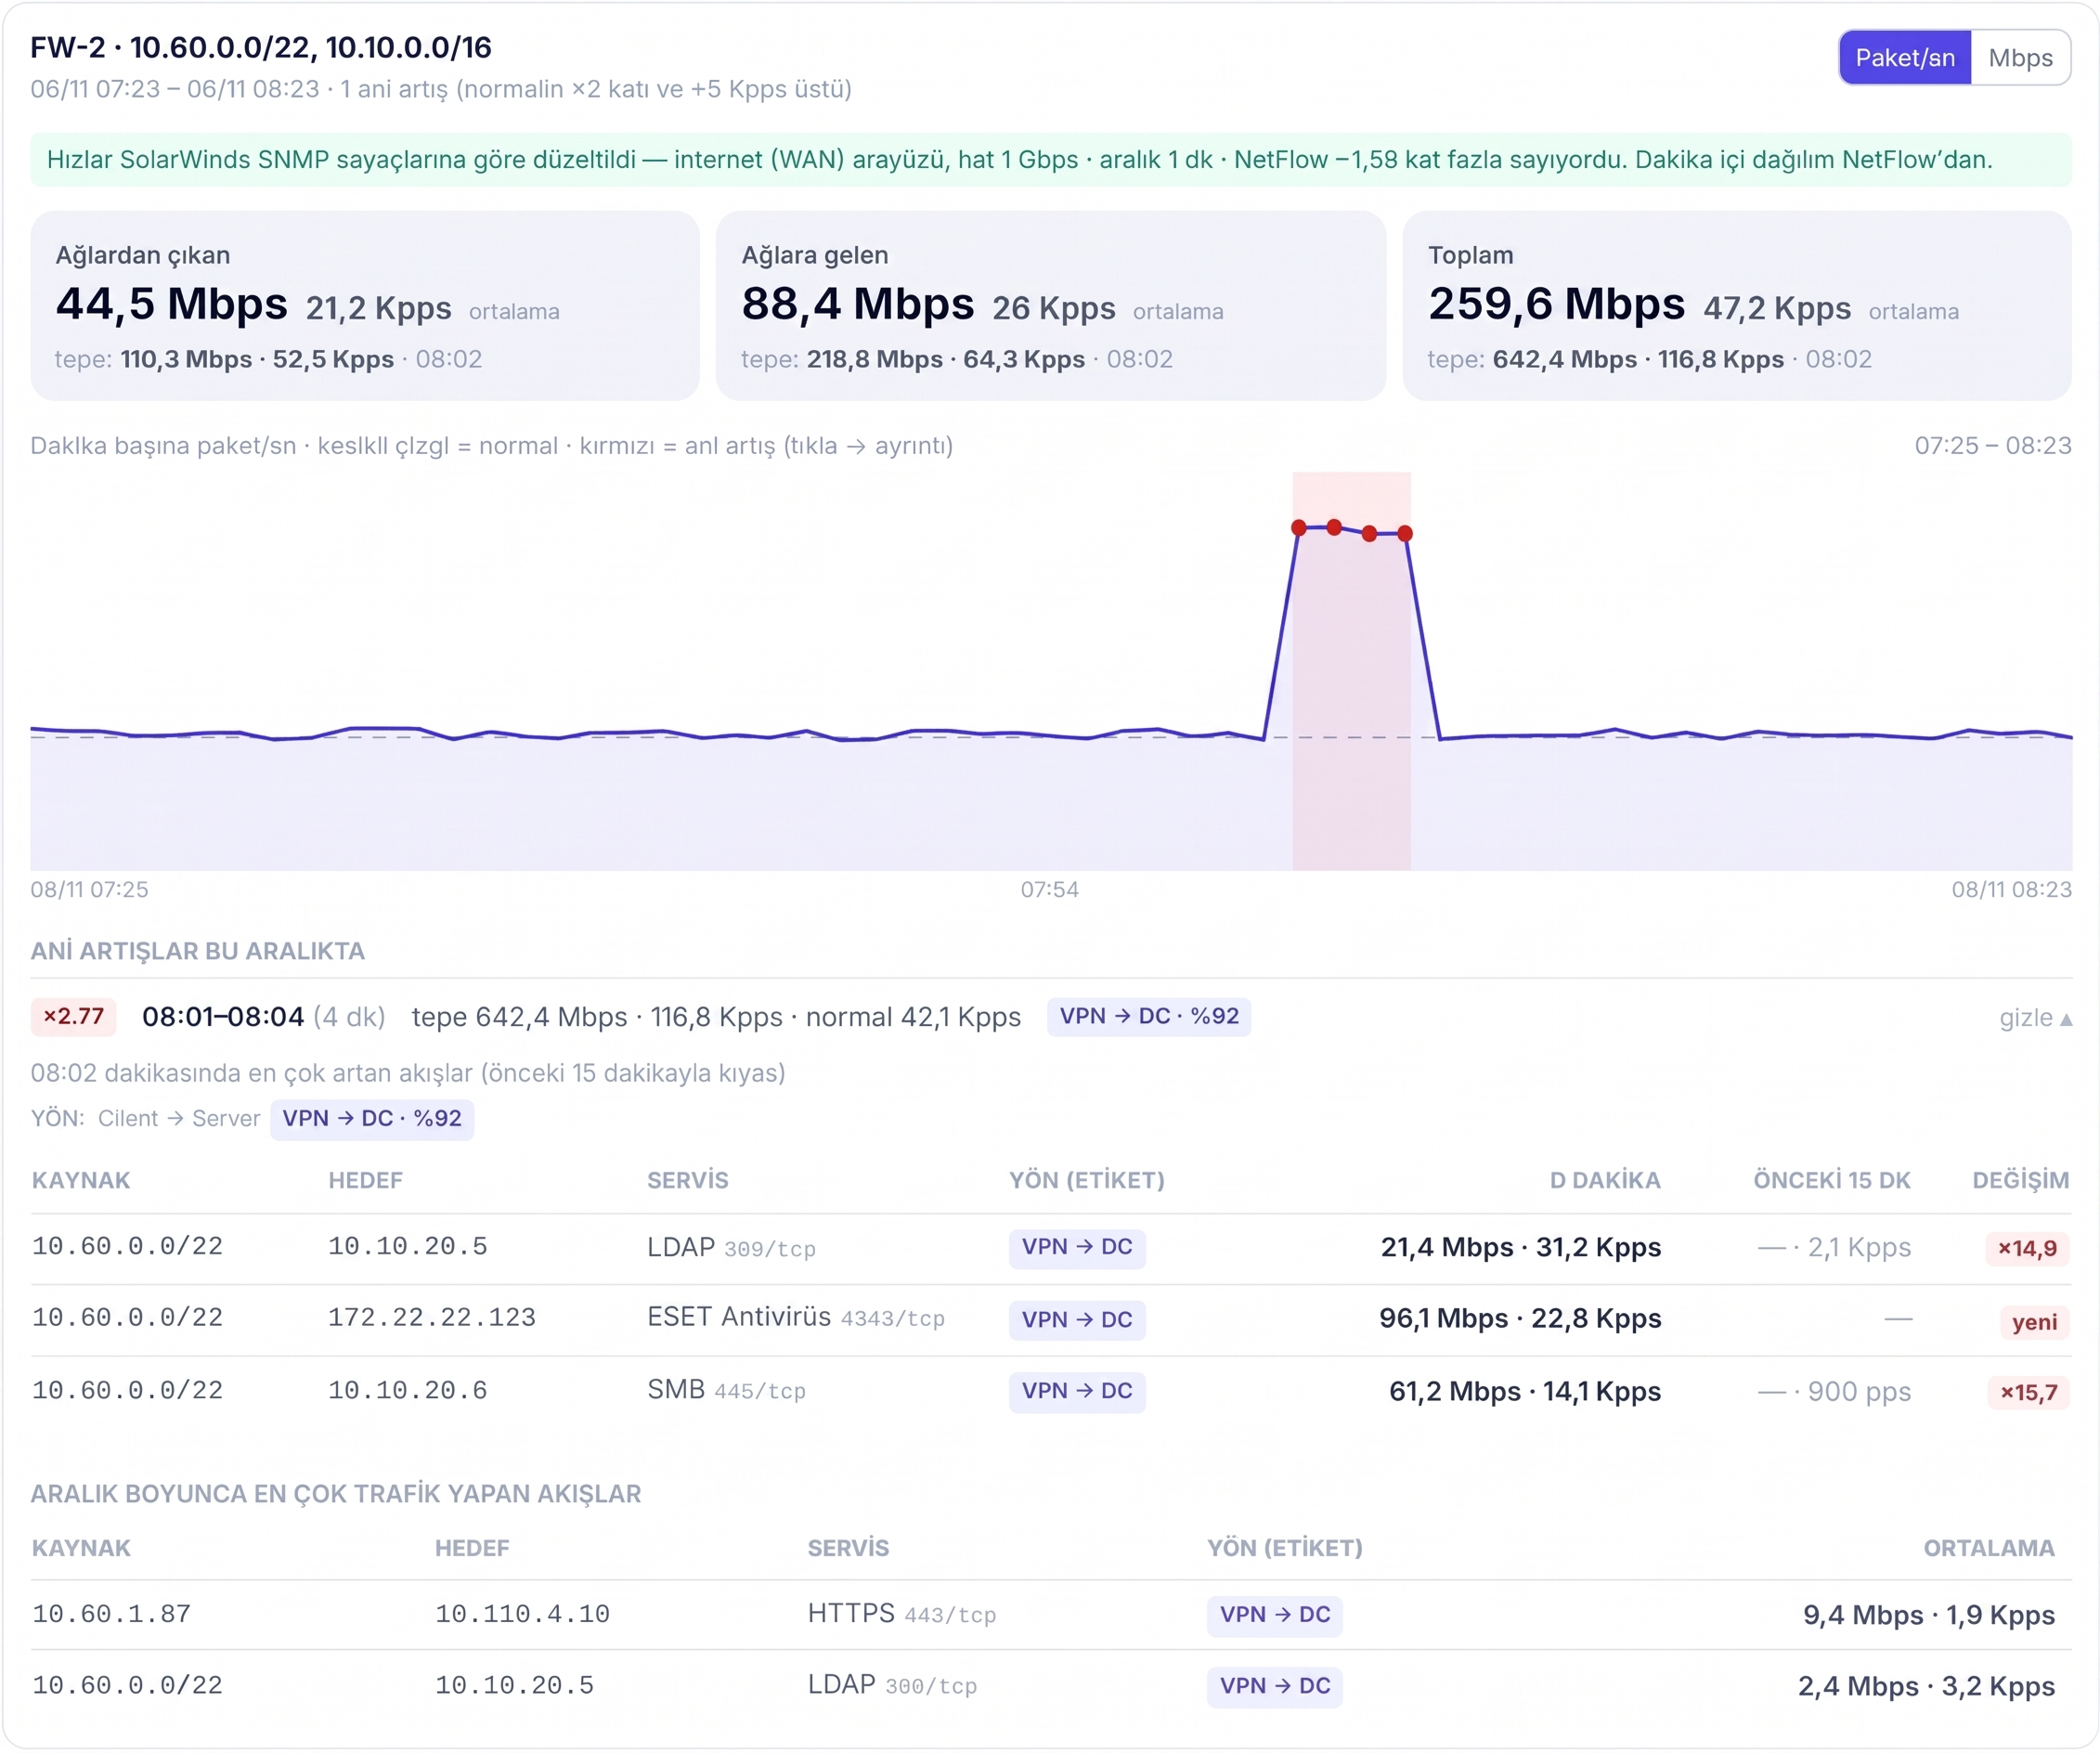
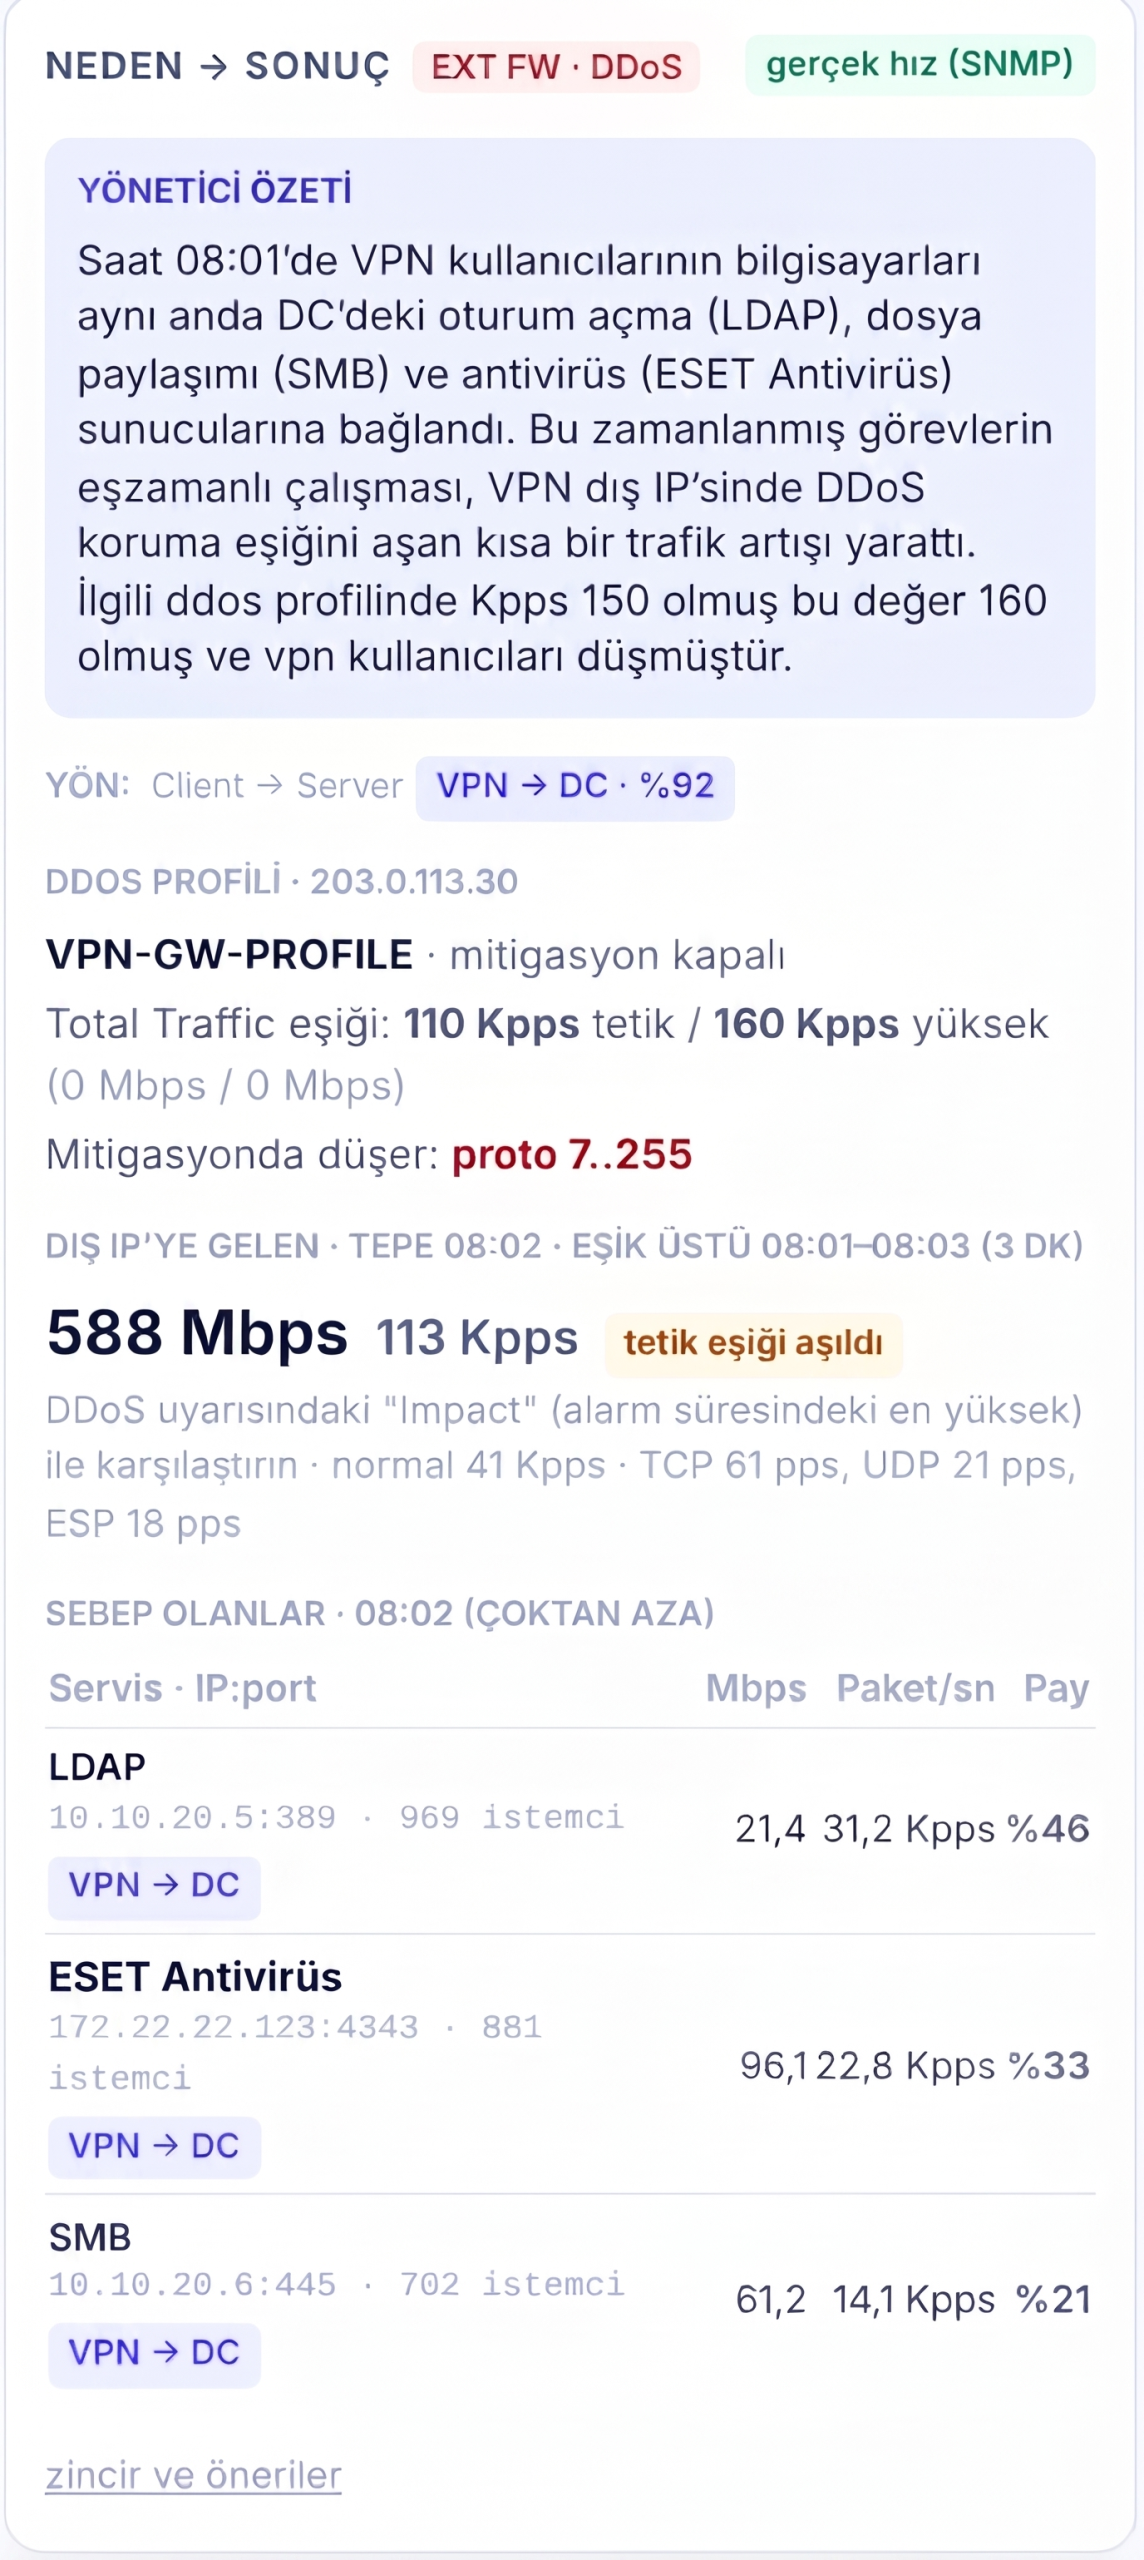
Analiz et ile seçili ağların trafiği dakika dakika çizilir; ani artışlar kırmızı bölgeyle işaretlenir. Her olay için o dakikada en çok artan akışlar önceki 15 dakikayla kıyaslanır. Sağdaki kart sonucu tek paragrafta özetler: ne oldu, neden, etkisi ve ne yapılmalı. EXT firewall’da ayrıca DDoS profili eşikleri, dış IP’ye gelen trafik ve sebep olan servisler (IP:port, Mbps, Kpps, pay) listelenir
Sonuç olarak bu platform; IT dünyasının yazılı olmayan “Sorun kesin network’te!” iftirasına karşı geliştirilmiş, saniyeler içinde kanıt sunan nihai bir “Ben demiştim” uygulamasıdır. Kendi dilini konuşan Cisco, Check Point ve Juniper gibi vendor’ları aynı masada toplayıp sorunsuz halay çektiren bu sistem sayesinde, show ip route yazmaktan nasır tutmuş parmaklarınızı artık sadece kahve kupanızı kavramak için kullanabilirsiniz. 8 ay önce başladığım bu proje , sadece kural analizi yaptırsam yeter den 7/24 benimle birlikte tüm networkü analiz eden bir yardımcıya döndü.